このエリアにHTML要素を追加する
2026/10/27
★音声解説付き
パスワードが1つ漏れたらどうなる?使い回しが危険な理由
#パスキー
#お金の知識
※本音声は、記事をもとにAIを活用して制作しています。一部、発音やイントネーション、漢字の読み方が不自然または正確でない場合がありますので、あらかじめご了承ください。
0:00 / 0:00
再生速度(倍):
ネットショッピングやSNSで、同じパスワードを使い回していませんか。
覚える手間を省けて便利な一方、1つのサービスで情報が漏れると、まったく別のサービスまで狙われることがあります。
なぜ、直接関係のないサイトにまで危険が広がるのでしょうか。身近な買い物やお金の被害にも目を向けながら、パスワードの使い回しに潜むリスクと、安全性を高めるための対策を解説します。
1.パスワードが漏れると別サイトまで危ない理由
ネットショッピング、SNS、動画配信、メールなど、私たちは多くのサービスにアカウントを登録しています。サービスごとに異なるパスワードを覚えるのは大変です。そのため、使い慣れた同じ文字列を複数のサイトで設定している人もいるでしょう。
便利に思えるこの方法には、見落としやすい危険があります。1カ所で認証情報が漏れたとき、ほかのサービスでも同じ情報を使われるおそれがあるのです。
IDとパスワードは何を確認している?
ログインIDは、サービスが利用者を識別するための情報です。メールアドレスをIDとして使うサイトも少なくありません。一方、パスワードは原則として本人だけが知る秘密の情報であり、入力された組み合わせなどによってログインの可否が判断されます。
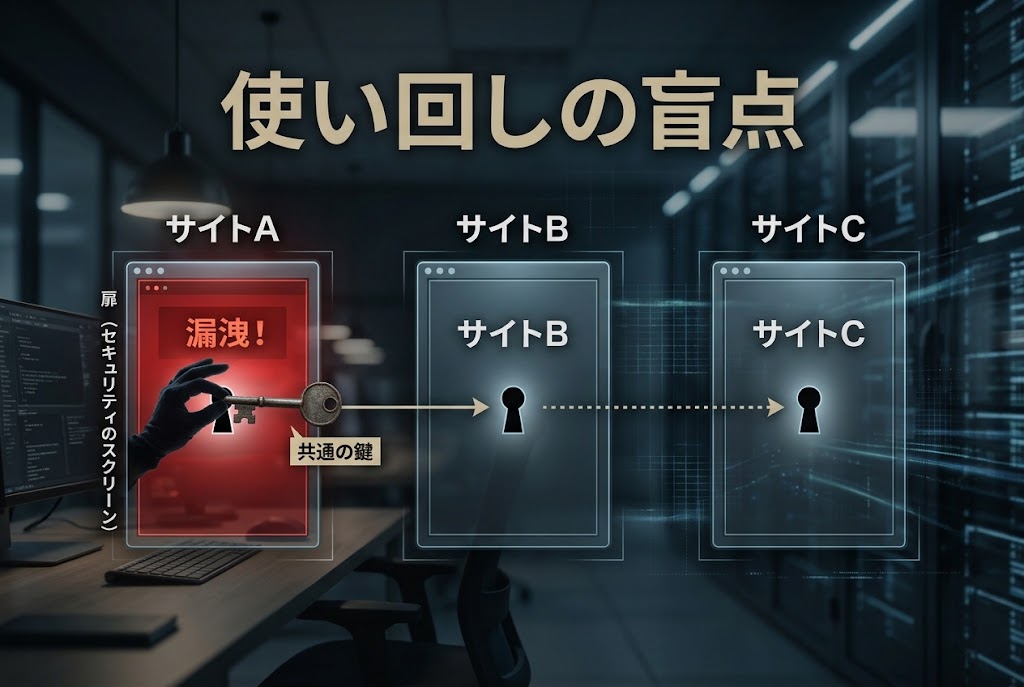
例えば、ショッピングサイトA、SNSのB、動画配信サイトCに同じメールアドレスとパスワードを登録しているとします。
| サービス | ID | パスワード |
|---|---|---|
| ショッピングサイトA | 共通のメールアドレス | 同じ文字列 |
| SNSのB | 共通のメールアドレス | 同じ文字列 |
| 動画配信サイトC | 共通のメールアドレス | 同じ文字列 |
仮にAで使っていたIDとパスワードが第三者に知られた場合、その組み合わせをBやCにも試すことができます。BやC自体から情報が流出していなくても、使い回しによって不正ログインの危険が生じます。
ただし、「個人情報が流出した」という発表が、必ずパスワードの流出を意味するわけではありません。氏名やメールアドレスだけの場合もあり、何が漏れたかによって必要な対応は変わります。
長く複雑なパスワードでも使い回しは危険
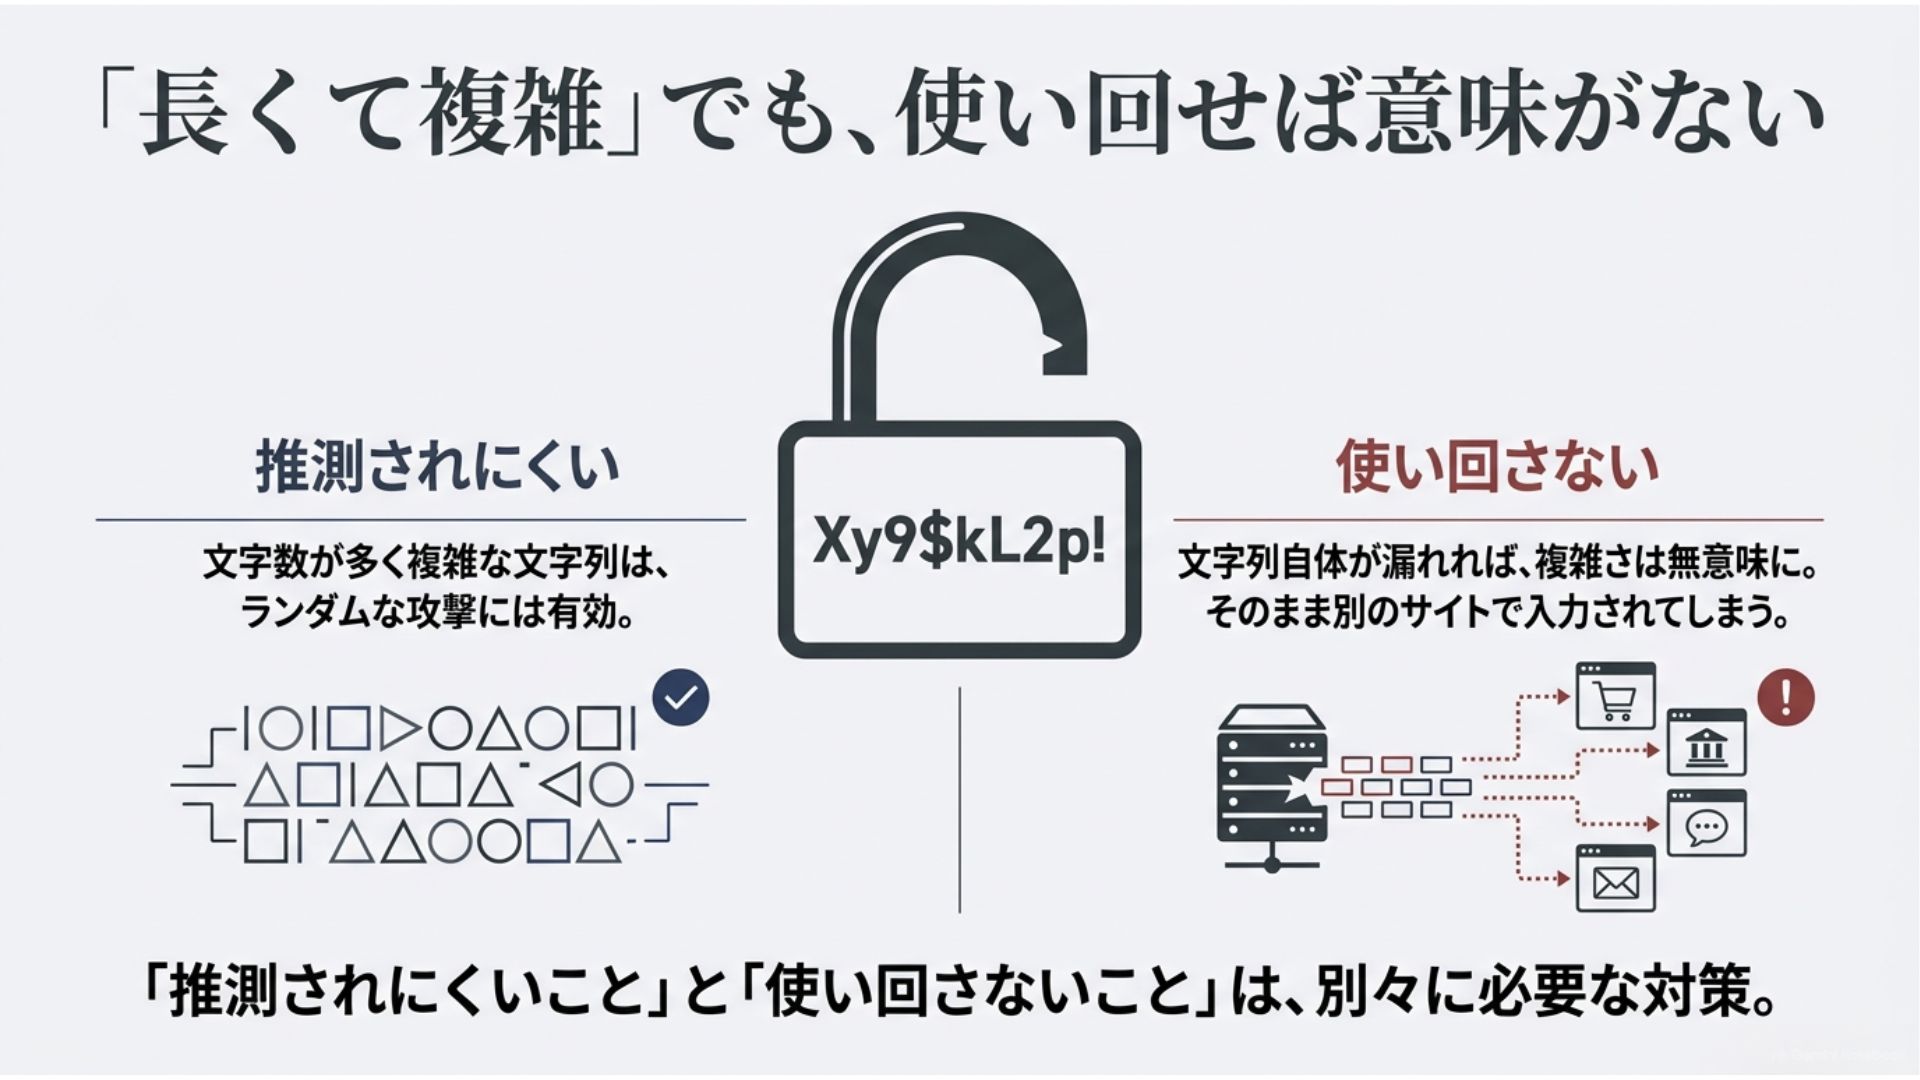
文字数が多く、推測されにくいパスワードを使うことは重要です。しかし、パスワードが複雑でも、文字列そのものが知られれば別の話になります。同じ情報をほかのサイトにも登録していれば、攻撃者はパスワードを推測せずにログインを試せてしまいます。
「推測されにくいこと」と「使い回さないこと」は、別々に必要な対策なのです。
2.流出した情報を悪用する「リスト型攻撃」
パスワードの使い回しを狙う代表的な手口が「リスト型攻撃」です。「パスワードリスト攻撃」とも呼ばれ、何らかの方法で入手したIDとパスワードの組み合わせを、ほかのサービスへのログインに利用します。
1つの流出が別サイトへ広がる流れ
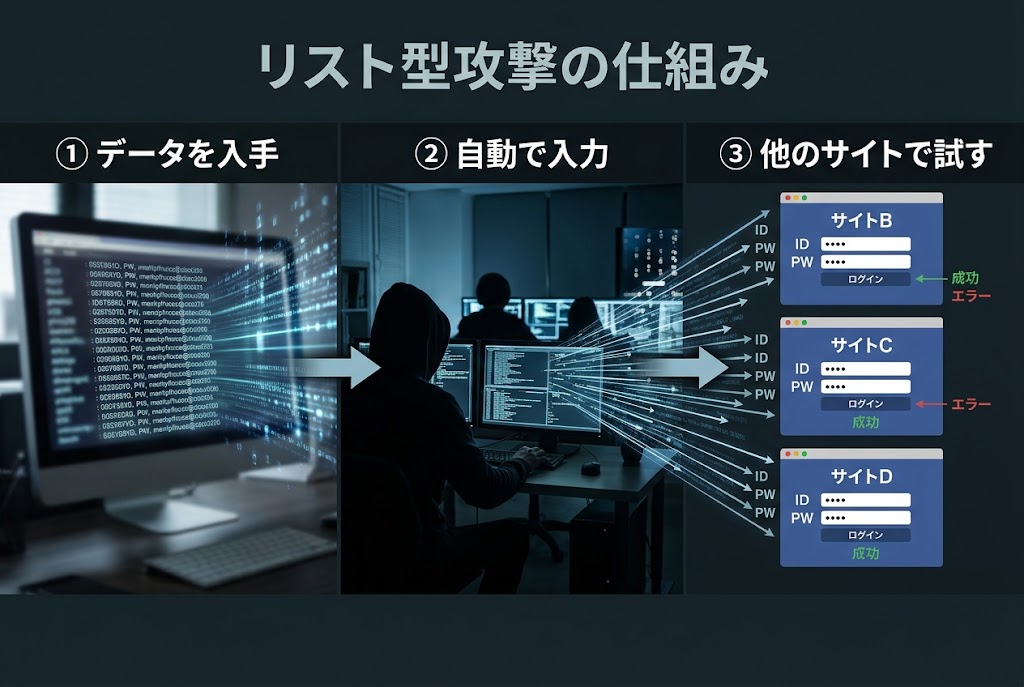
攻撃者は、流出した認証情報を使って別のサイトにもログインを試みます。大量の組み合わせを自動で入力する場合もあります。
- 認証情報を入手する:流出などによってIDとパスワードの組み合わせが第三者の手に渡る。
- 別のサイトで試す:入手した組み合わせをほかのサービスのログイン画面に入力する。
- 不正ログインにつながる:同じ組み合わせが登録され、追加認証などで阻止されなければログインに成功する場合がある。
- アカウントを悪用する:登録情報の閲覧や不正注文などが行われるおそれがある。
ここで重要なのは、攻撃者が新しいパスワードを当てる必要はないという点です。すでに入手した情報がほかでも使われていないかを確認する攻撃だからです。
総当たり攻撃やフィッシングとの違い
| 手口 | 主な仕組み |
|---|---|
| リスト型攻撃 | 入手したID・パスワードの組み合わせを試す |
| 総当たり攻撃 | さまざまな文字列の組み合わせを試す |
| フィッシング | 偽サイトなどに誘導して利用者に認証情報を入力させる |
IPA(独立行政法人情報処理推進機構)も、こうした手口とパスワードの使い回しに注意を呼びかけています。攻撃を受けても、必ず不正ログインが成功するわけではありません。
サービスごとに異なるパスワードと追加の認証が、被害の連鎖を断つ対策になります。
3.不正ログイン=お金を盗まれる?
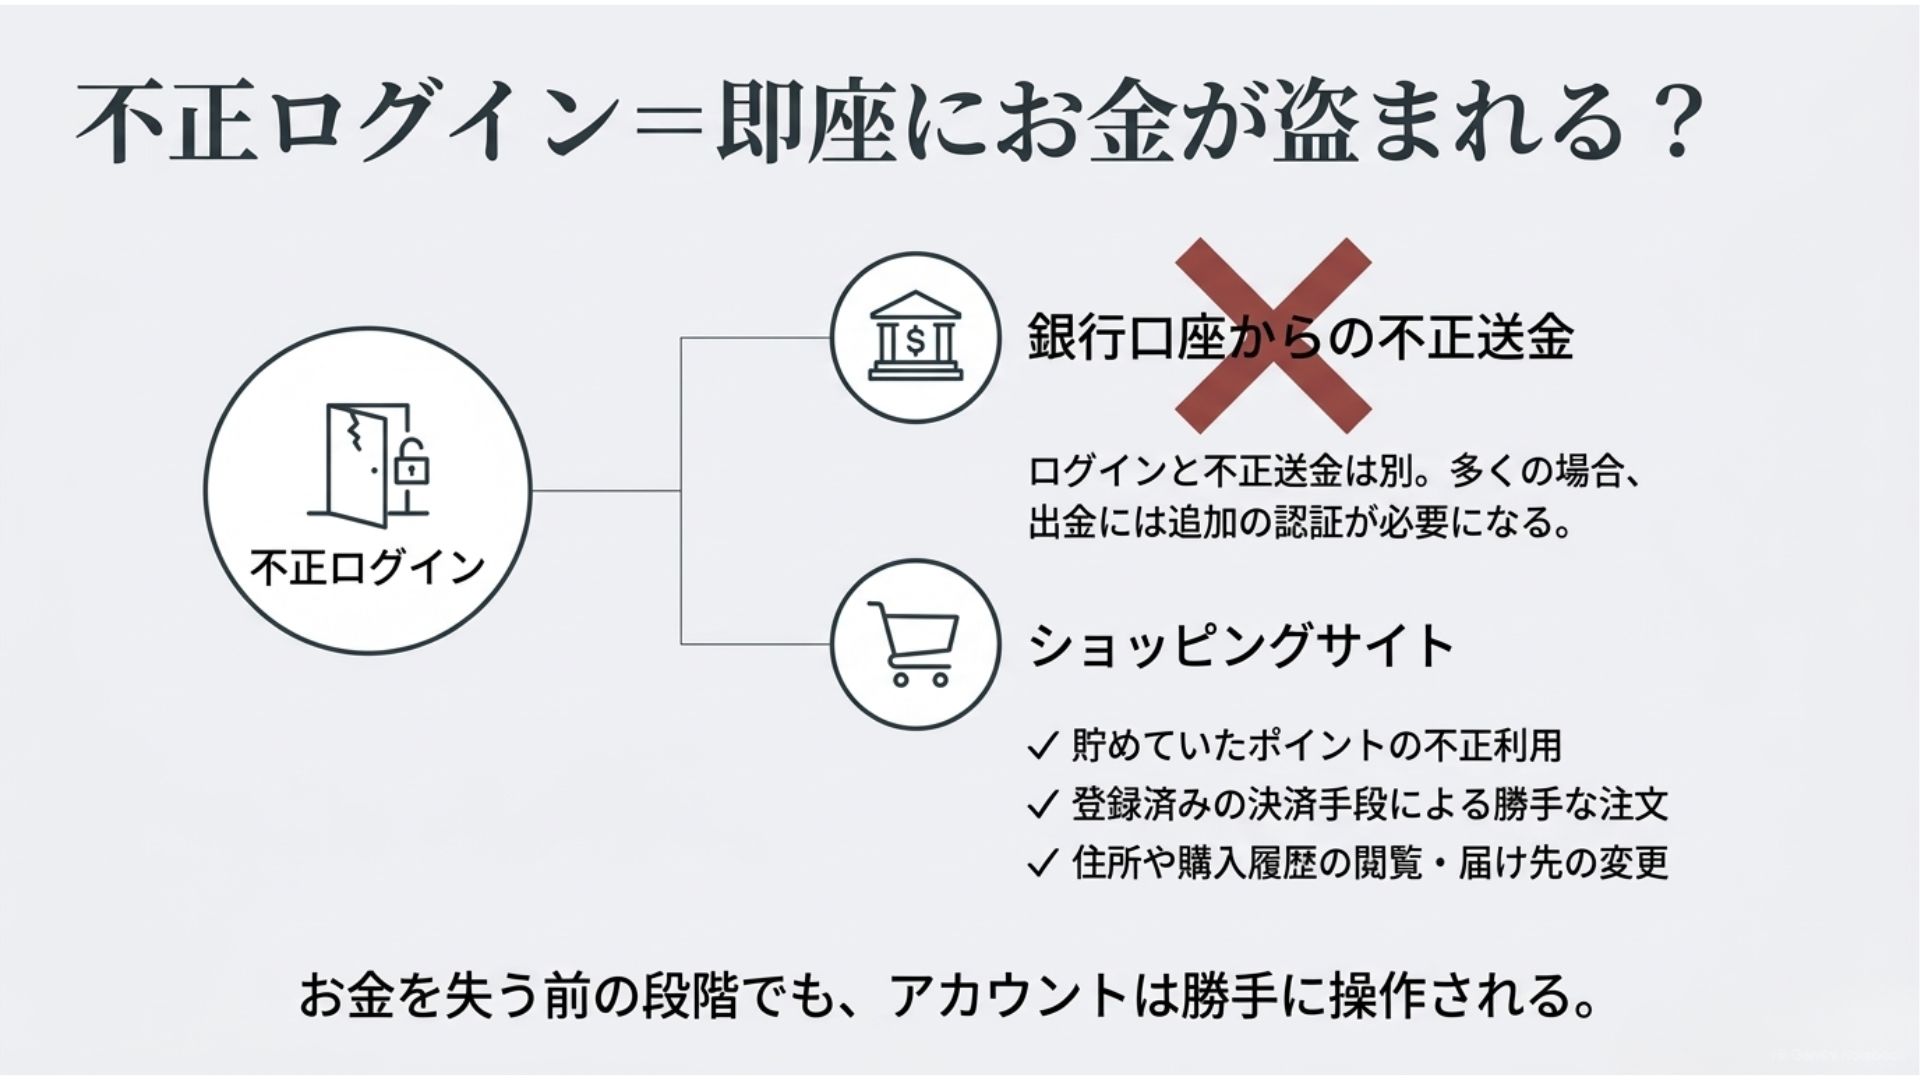
不正ログインで気になるのは、お金に関係する被害です。ただし、不正ログインと不正送金は同じではありません。
不正ログインは、第三者が本人の許可なくアカウントに入ることです。一方、不正送金は、本人の承諾なく銀行口座などから資金を送る行為を指します。
金融サービスによっては、ログイン後に送金や出金をする際、追加の認証や確認が必要です。ログインされたからといって、必ず資金を動かされるわけではありません。
もっとも、追加認証に必要な情報まで盗まれたり、偽の案内に従って本人が認証を承認してしまったりすれば、金銭被害につながるおそれがあります。
ショッピングサイトでは、どんな被害が起こる?
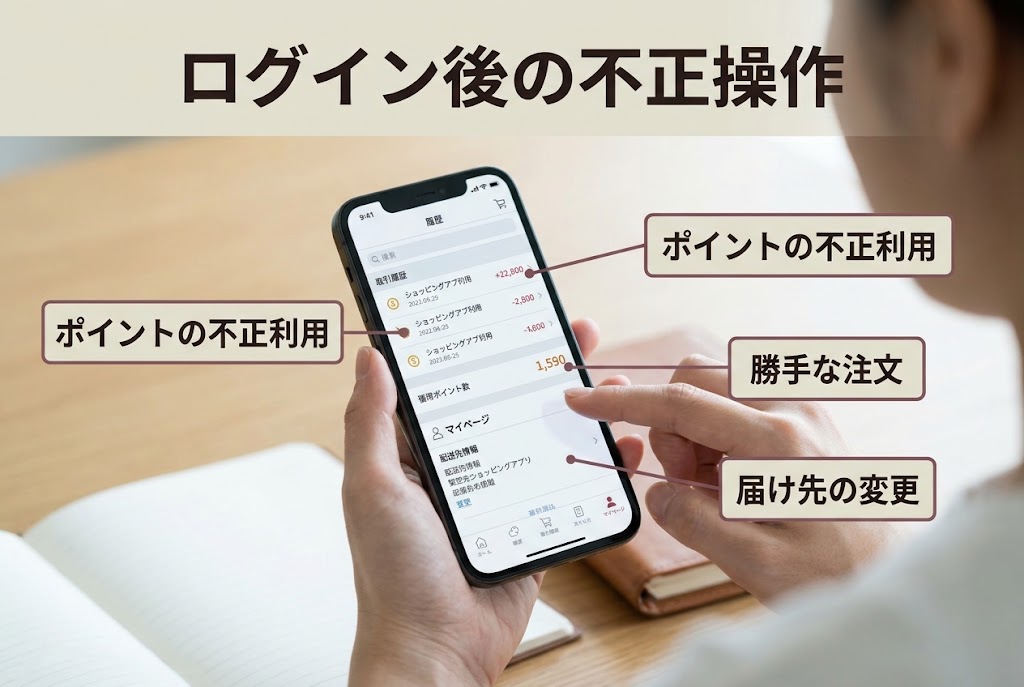
例えば、通販サイトに不正ログインされると、貯めていたポイントを使われたり、登録済みの決済手段で勝手に注文されたりする可能性があります。住所や購入履歴が見られたり、届け先が変更されたりする危険もあります。
IPAが2026年7月22日に公表した相談事例には、ショッピングサイトで身に覚えのない注文が行われ、第三者のカード情報や届け先が登録されていたケースが掲載されています。ただし、この事例で不正ログインの原因がリスト型攻撃だったとは特定されていません。
また、本人の金銭被害が確認された事例として紹介されているわけでもありません。
実際の相談事例からわかるのは、お金を失う前の段階でもアカウントが勝手に操作されることがある、という点です。
メールが乗っ取られると別のサービスにも影響
特に注意したいのはメールアカウントです。
多くのサービスでは、パスワードを忘れた際に登録済みのメールアドレスへ再設定の案内が届きます。メールを第三者に操作されると、別のサービスのパスワード再設定まで悪用されるおそれがあります。
SNSでも、乗っ取られたアカウントから知人へ不審なメッセージを送り、送金を求めるような被害が起きています。直接お金を扱わないアカウントも、金銭被害と無関係ではないのです。
4.多要素認証とパスキーの違い
最初の対策は、サービスごとに異なるパスワードを設定することです。さらに、パスワードだけでログインできない仕組みを利用すれば、認証情報が漏れた場合の危険を減らせます。
多要素認証は異なる種類の情報を組み合わせる
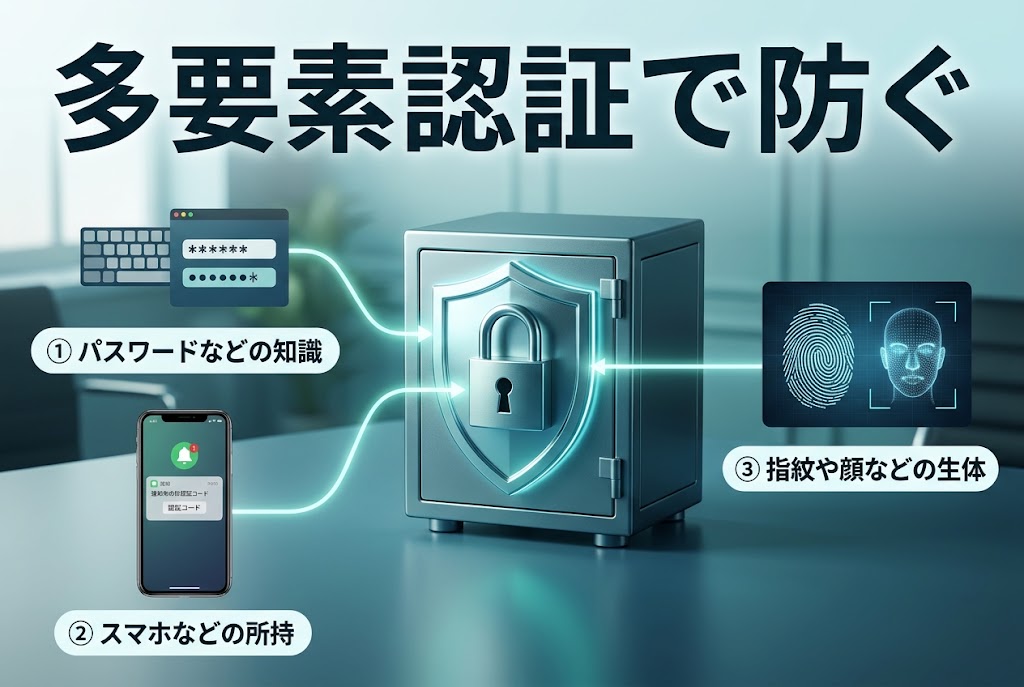
本人確認に用いられる要素は、大きく次の3種類です。
- 知識情報:パスワードや暗証番号など、本人が知っている情報
- 所持情報:スマートフォンやセキュリティキーなど、本人が持つもの
- 生体情報:指紋や顔など、本人の身体的な特徴
多要素認証は、異なる種類の要素を2つ以上組み合わせる仕組みです。例えば、パスワードの入力に加え、スマートフォンの認証アプリが表示する確認コードを求める方式があります。
パスワードが第三者に知られても、それだけではログインできなくなるため、安全性が高まります。ただし、偽サイトで確認コードまで入力させる攻撃などもあり、完全に被害を防げるわけではありません。
パスキーは秘密の文字列をサイトへ入力しない
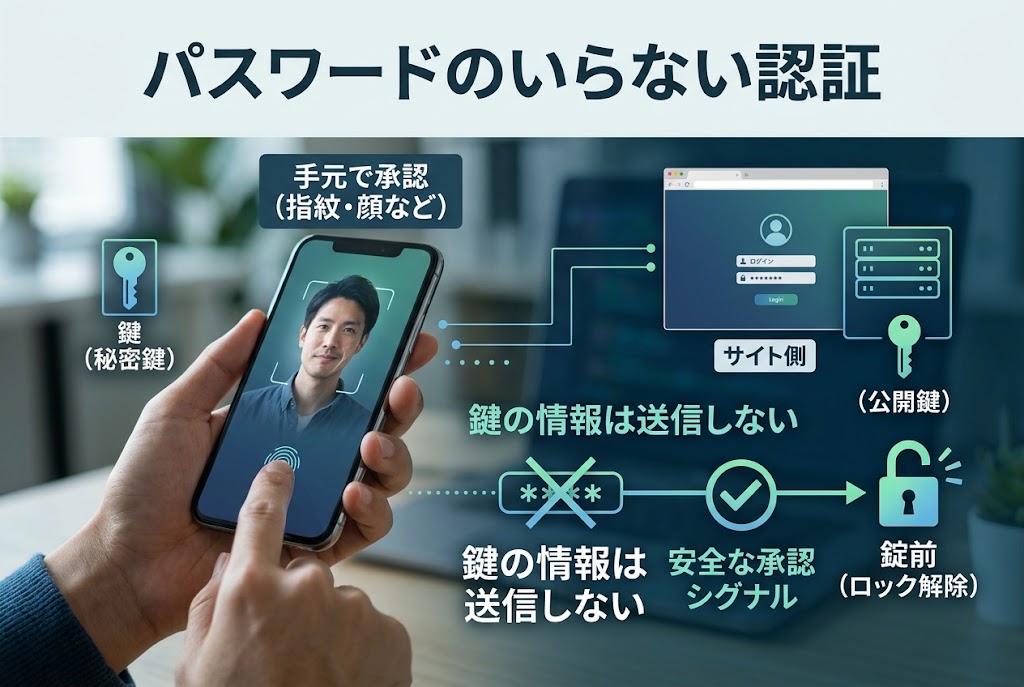
多要素認証は「異なる種類の要素を組み合わせる」という考え方で、パスキーは公開鍵暗号を使う具体的な認証方式です。両者は対立するものではありません。
パスキーは、パスワードに代わるログイン方法です。一般的には、スマートフォンやパソコンの顔認証・指紋認証、端末の画面ロックを解除するPINなどでログインを承認します。
仕組みの中心にあるのは「公開鍵暗号」です。サービス側には公開鍵を登録し、認証に使う秘密鍵は利用者側で管理します。ログイン時に秘密鍵そのものをサイトへ送らないため、従来のパスワードのように同じ秘密の文字列を複数のサイトで共有する必要がありません。
登録先のサイトと結び付く仕組みなので、偽サイトに認証情報を盗まれる攻撃にも強い特徴があります。
顔や指紋による確認は基本的に利用者の端末側で行われ、顔や指紋の情報そのものがログイン先のサイトへ送られるわけではありません。
パスキーの利用方法はサービスごとに異なり、端末の標準機能や対応する認証アプリなどを使います。なお、認証アプリが表示する数字のコードを入力する方式と、パスキーによる認証は別の仕組みです。
パスキーを設定しても、従来のパスワードログインが残るサービスもあります。パスキーだけを設定すれば、すべてのログイン経路が自動的に安全になるわけではない点にも注意しましょう。
5.パスワードが漏れたときの対応策
情報流出の案内や身に覚えのないログイン通知が届いたら、まず公式サイトや公式アプリから状況を確認しましょう。特に重要なのは、パスワードを含むどのような情報が流出したのかという点です。偽の警告を送り、認証情報を盗む手口もあるため、メール内のリンクを安易に開かないよう注意してください。
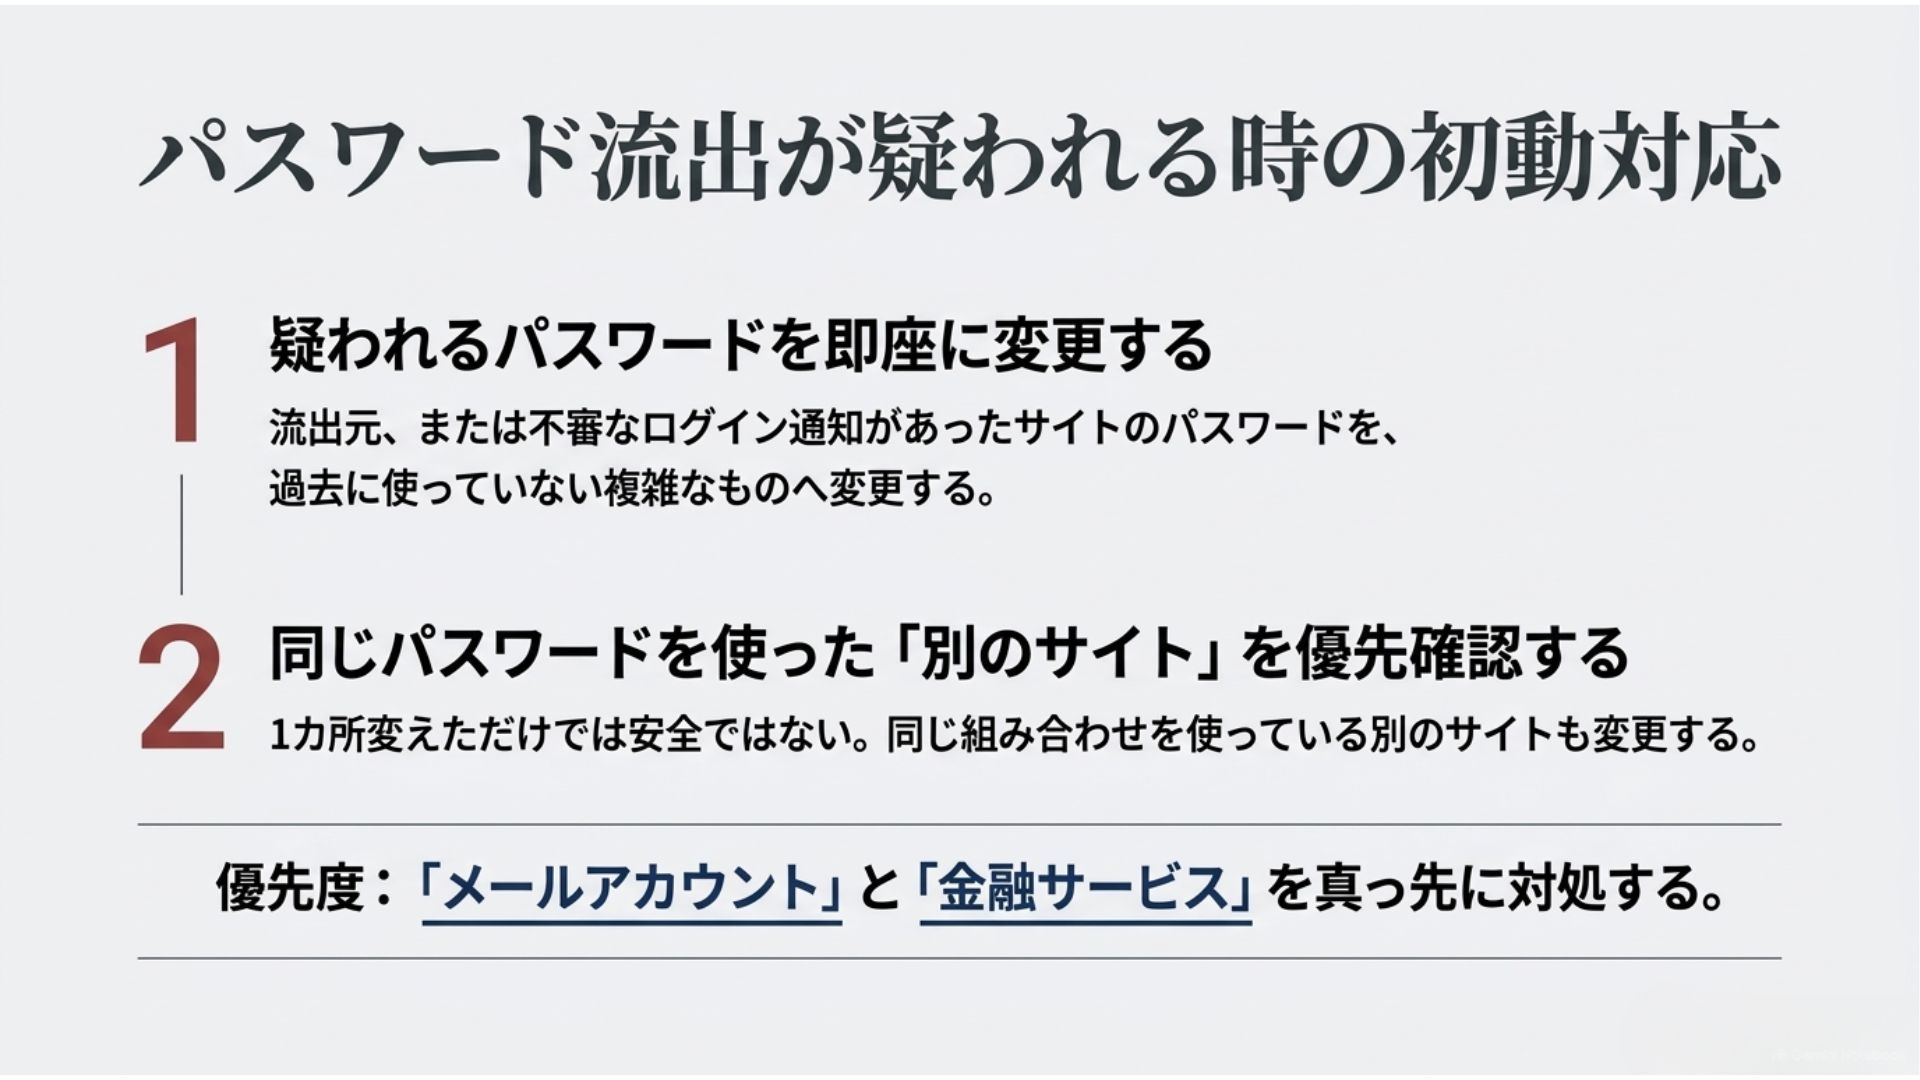
① 流出が疑われるパスワードを変更する
パスワードが流出した、または第三者に知られた疑いがある場合は、速やかに変更します。新しいパスワードには、過去に使っていない、長く推測されにくいものを設定しましょう。
すでに不正ログインされた疑いがある場合は、登録済みのメールアドレスや電話番号が勝手に変更されていないかも確認してください。
② 同じパスワードを使った別のサイトを優先確認する
流出元のサイトだけ変更しても、ほかで同じパスワードを使い続けていれば危険は残ります。メールアカウントや金融サービスなど、被害が広がりやすいものを優先し、それぞれ異なるパスワードに変更しましょう。
複数のパスワードを覚えにくい場合は、信頼できるパスワード管理ツールを使う方法もあります。
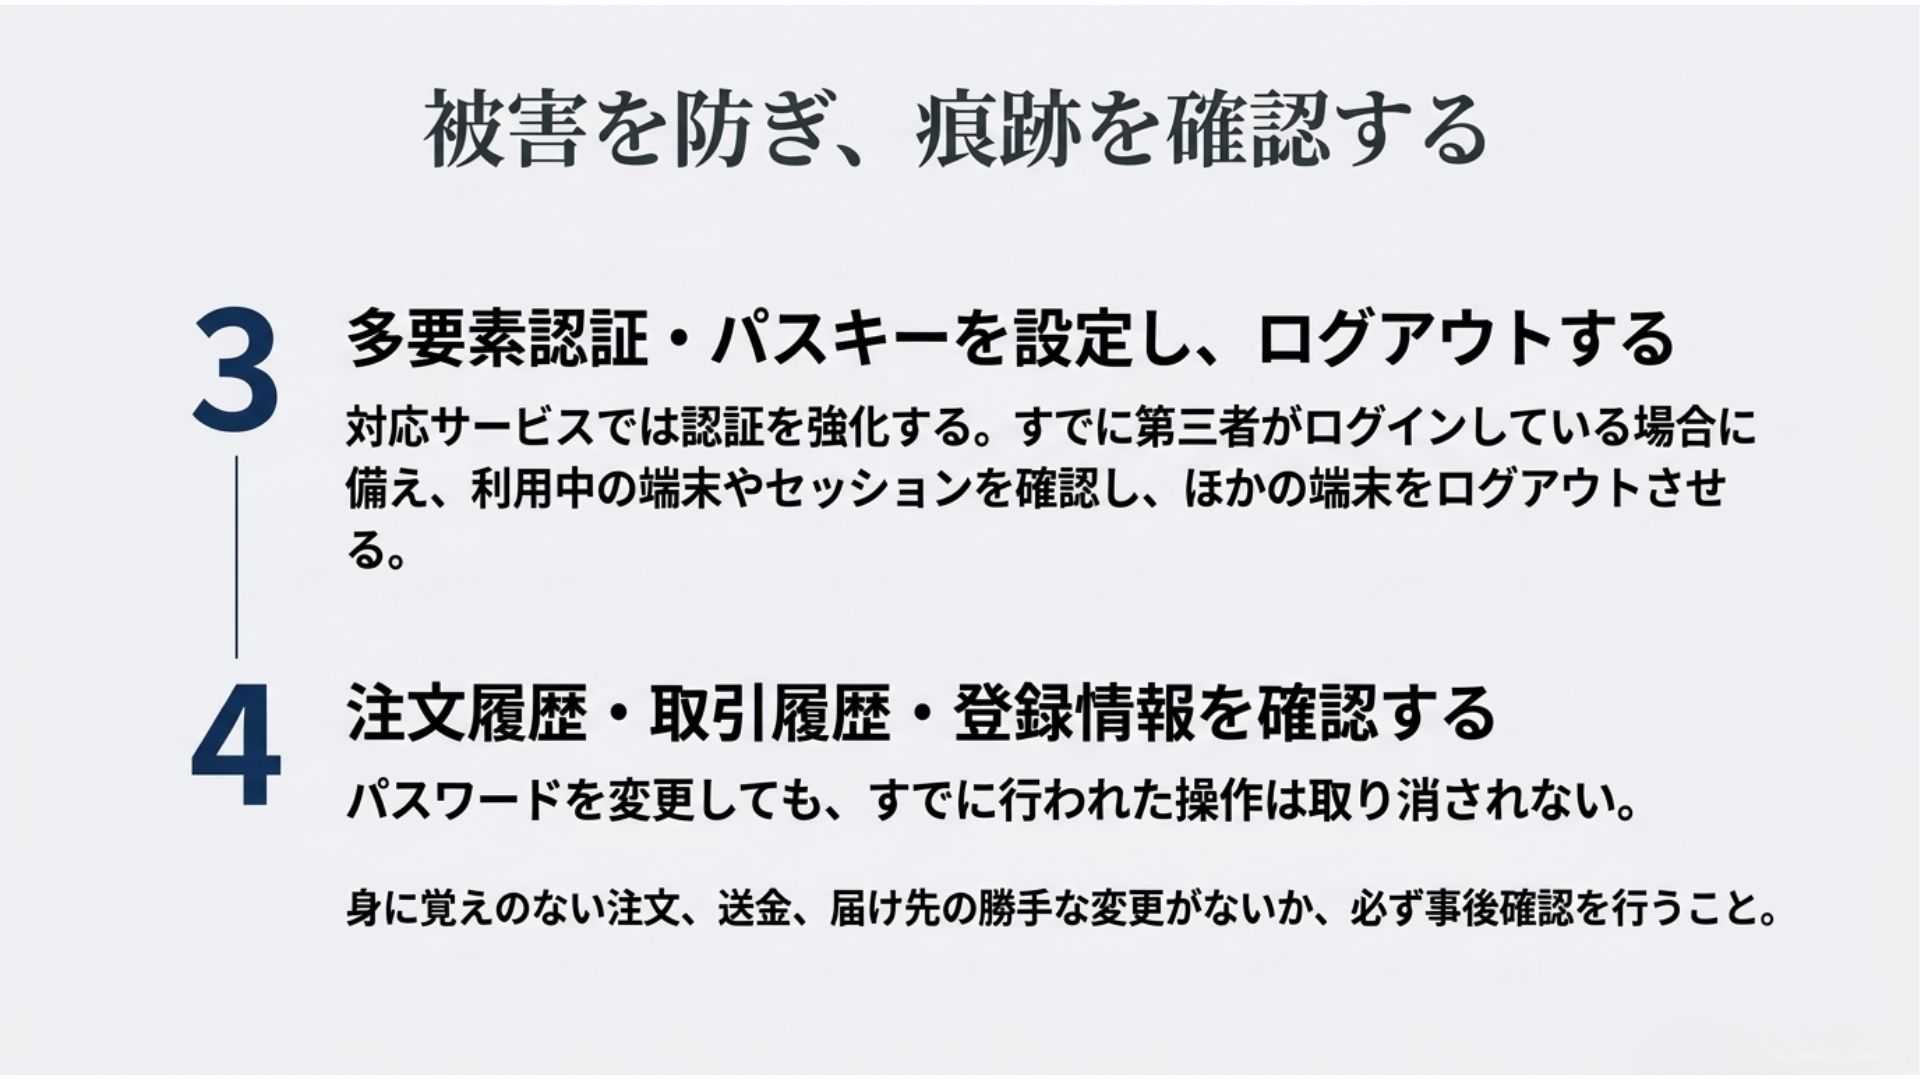
③ 多要素認証やパスキーを設定する
対応するサービスでは、多要素認証やパスキーを有効にします。また、身に覚えのない認証通知が届いても、安易に承認してはいけません。
すでに第三者がログインしている疑いがある場合、パスワードの変更だけではそのログイン状態が解除されないこともあります。利用中の端末やセッションを確認し、必要に応じてほかの端末をログアウトさせましょう。
④ 注文履歴・取引履歴・登録情報を確認する
パスワードを変更しても、すでに行われた操作が取り消されるわけではありません。身に覚えのない注文、送金、ポイント利用、届け先の変更などがないか確認します。
不審な利用が見つかった場合は、サービス提供会社や金融機関、カード会社へ速やかに連絡してください。ログインできないときは、公式のアカウント復旧手順やサポート窓口を利用します。
「変更したからもう安全」と決めつけず、ほかのサービスへの影響と、すでに行われた操作の両方を確認することが大切です。
まとめ|流出を、ほかのサービスの被害に広げない
パスワードを使い回していると、1つのサービスから漏れた認証情報が、別のサイトへの不正ログインに使われるおそれがあります。
不正ログインが直ちに不正送金を意味するわけではありませんが、不正注文や個人情報の悪用などに発展することがあります。
サービスごとに異なるパスワードを使い、利用できる多要素認証やパスキーを活用しましょう。
万が一の情報流出にも備えて、1カ所の問題をほかのサービスへ広げない仕組みを作っておくことが重要です。
パスワード漏洩に関するQ&A
Q1. パスワードを使い回すと何が危険ですか?
A. 1つのサイトで流出したIDとパスワードが、別のサイトへの不正ログインに使われることです。
リスト型攻撃では、入手した組み合わせがほかのサイトでも使われていないかを試します。サービスごとに異なるパスワードを設定することが基本です。
Q2. 漏れたパスワードを変更すれば安全ですか?
A. 変更は必要ですが、それだけでは十分とは限りません。
同じパスワードを使ったほかのサイトも変更し、不審なログインや注文、登録情報の変更がないか確認します。多要素認証の設定や、ほかの端末のログアウトも検討しましょう。
Q3. パスキーを設定すればパスワードは不要になりますか?
A. パスキーでのログインでは、通常、従来のパスワードを入力する必要はありません。
ただし、サービスによってはパスワードでのログイン方法も残っています。ほかの認証方法が使えるかどうかは、サービスの案内を確認してください。
【注意事項】
- 本記事に掲載する情報については、正確性・完全性の確保に努めておりますが、その内容を保証するものではありません。
- 本記事は、資産運用やFX取引に関する一般的な情報提供を目的としており、特定の取引手法やサービスの利用を推奨・勧誘するものではありません。
- 投資に関する最終的な判断は、お客様ご自身の責任において行っていただきますようお願いいたします。
なお、本記事の閲覧または利用により生じたいかなる損害についても、著者および株式会社アイネット証券は一切の責任を負いかねます。
著者プロフィール

Mr.X
飲食から金融まで多彩な現場を渡り歩く、猪突猛進なアイネット証券の社員。データと歴史から知恵を拾い集め、難しい投資話を「面白く、深く」紐解くことをモットーとする。