このエリアにHTML要素を追加する
2026/10/26
★音声解説付き
本名で届くメールは信用できる?個人情報を悪用する詐欺の心理
#セキュリティ
#詐欺
※本音声は、記事をもとにAIを活用して制作しています。一部、発音やイントネーション、漢字の読み方が不自然または正確でない場合がありますので、あらかじめご了承ください。
0:00 / 0:00
再生速度(倍):
この記事でわかること
「自分の名前が書かれているから、本物のお知らせだろう」と思ったことはありませんか。
相手が氏名や住所、以前利用したサービスを知っていると、見知らぬ相手でも信用しやすくなるものです。しかし、個人情報を知っていることと、連絡してきた相手が本物であることは別問題です。
本名入りのメールや電話を利用する詐欺の仕組みと、私たちの判断を揺さぶる心理を考えます。
1.本名入りのメールが本物とは限らない理由
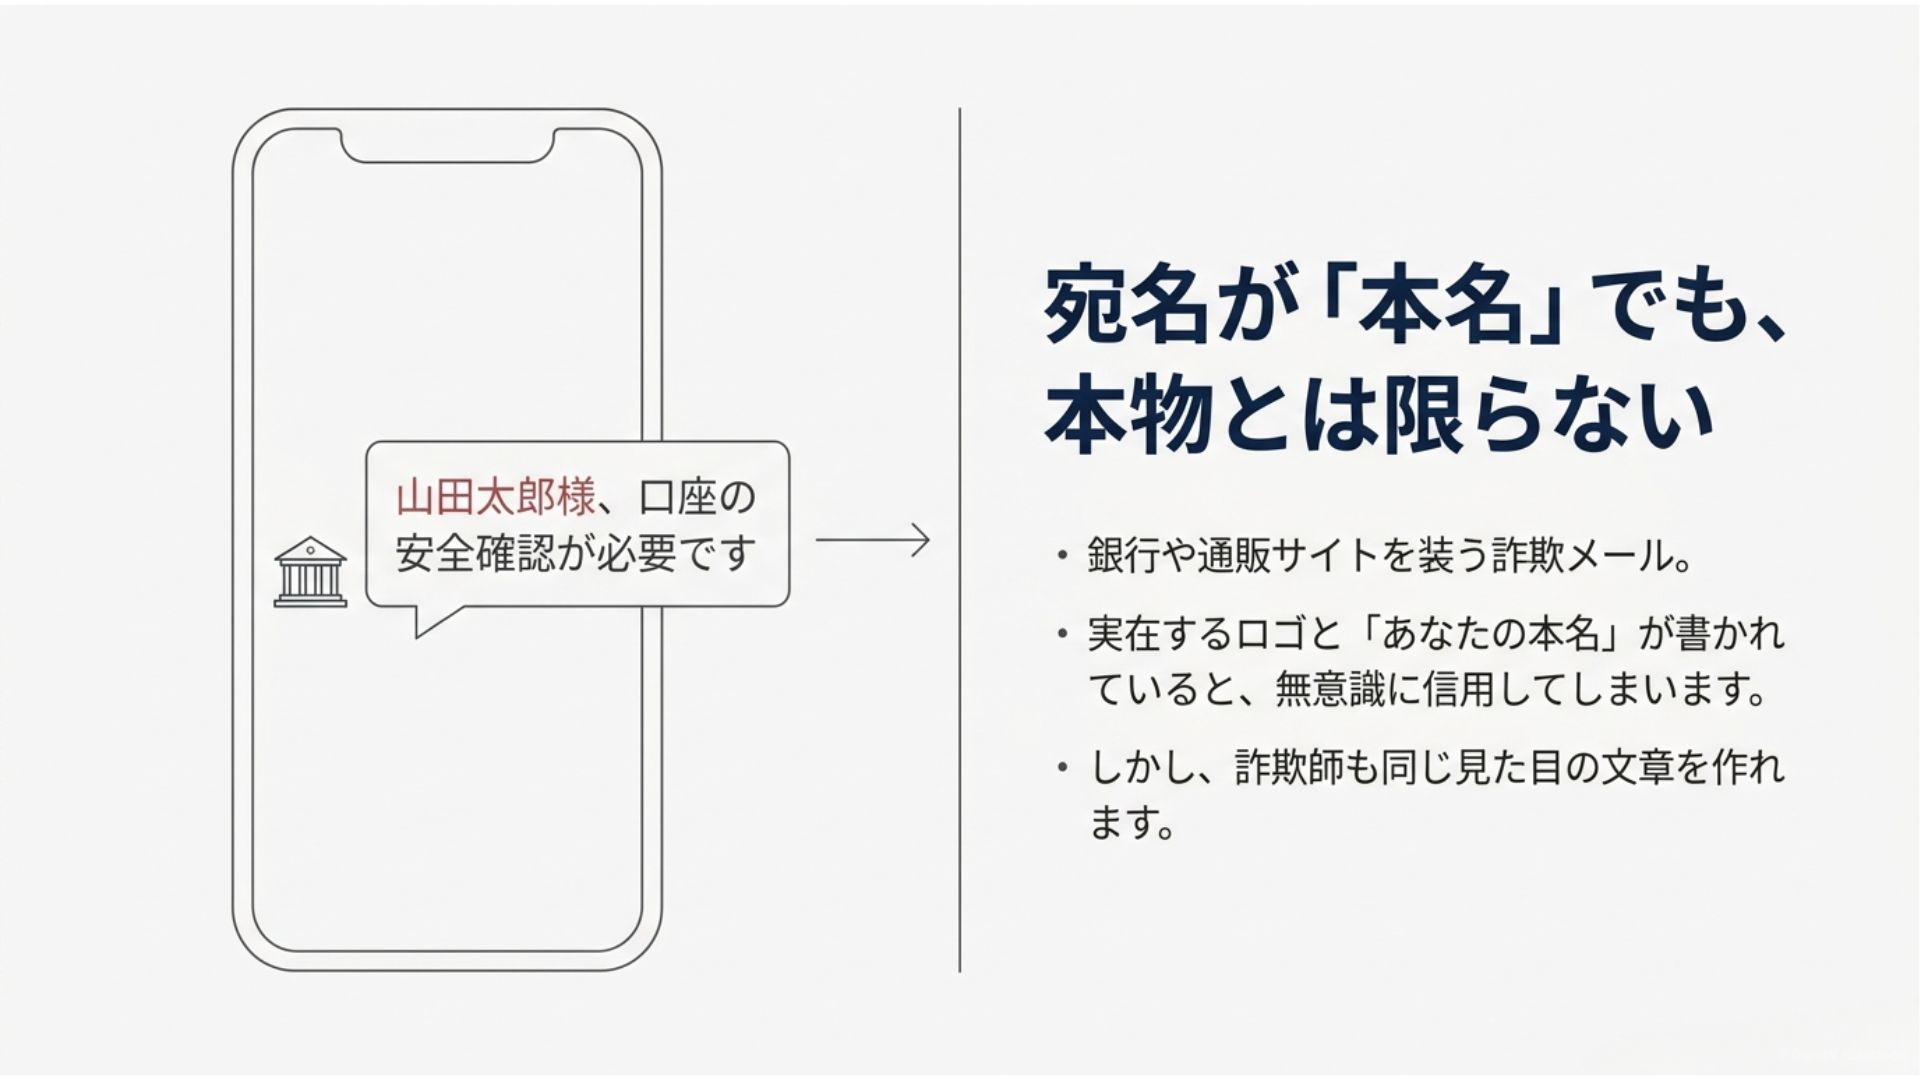
結論からいえば、宛名に自分の本名が書かれていても、そのメールが本物である証拠にはなりません。
知らない相手が名前を知っていると、「以前に契約した会社からだろう」「顧客情報が登録されているのだから正式な連絡だろう」と考えがちです。実際、銀行や通販サイトから届く正規の案内にも、氏名が記載されることがあります。
ところが、詐欺を仕掛ける側も同じ見た目のメールを作れます。
例えば「山田太郎様、口座の安全確認が必要です」と書き、実在する金融機関のロゴを添えれば、それだけで本物らしく見えるかもしれません。送り主が本当の金融機関でなくても、名前の入った文章は作れるのです。
個人情報を知っていることと、相手の確認は別
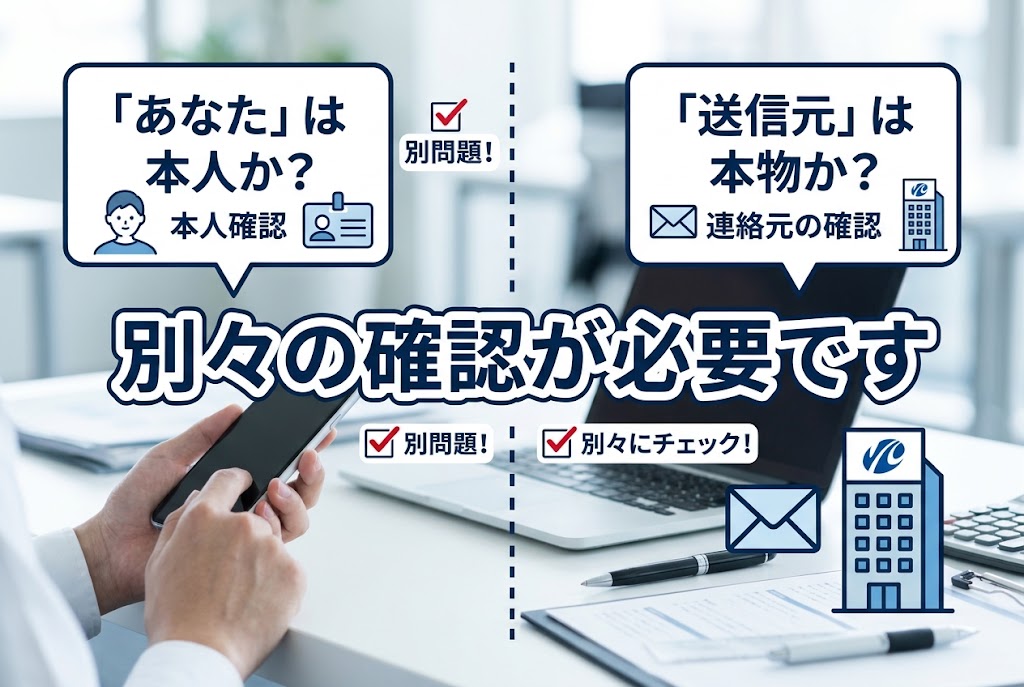
ここで区別したいのが、「本人確認」と「連絡元の確認」です。
本人確認は、手続きを行う人が本人であるかを確かめることです。一方、届いたメールが正規の事業者から送られたものかどうかは、別に確かめなければなりません。氏名や住所、生年月日は本人を識別する手掛かりにはなっても、送信者の正当性まで証明するものではありません。
差出人欄に実在する企業名やメールアドレスが表示されていても安心はできません。警察庁は、企業の本物のメールアドレスになりすましたメールを使う手口についても注意を呼びかけています。
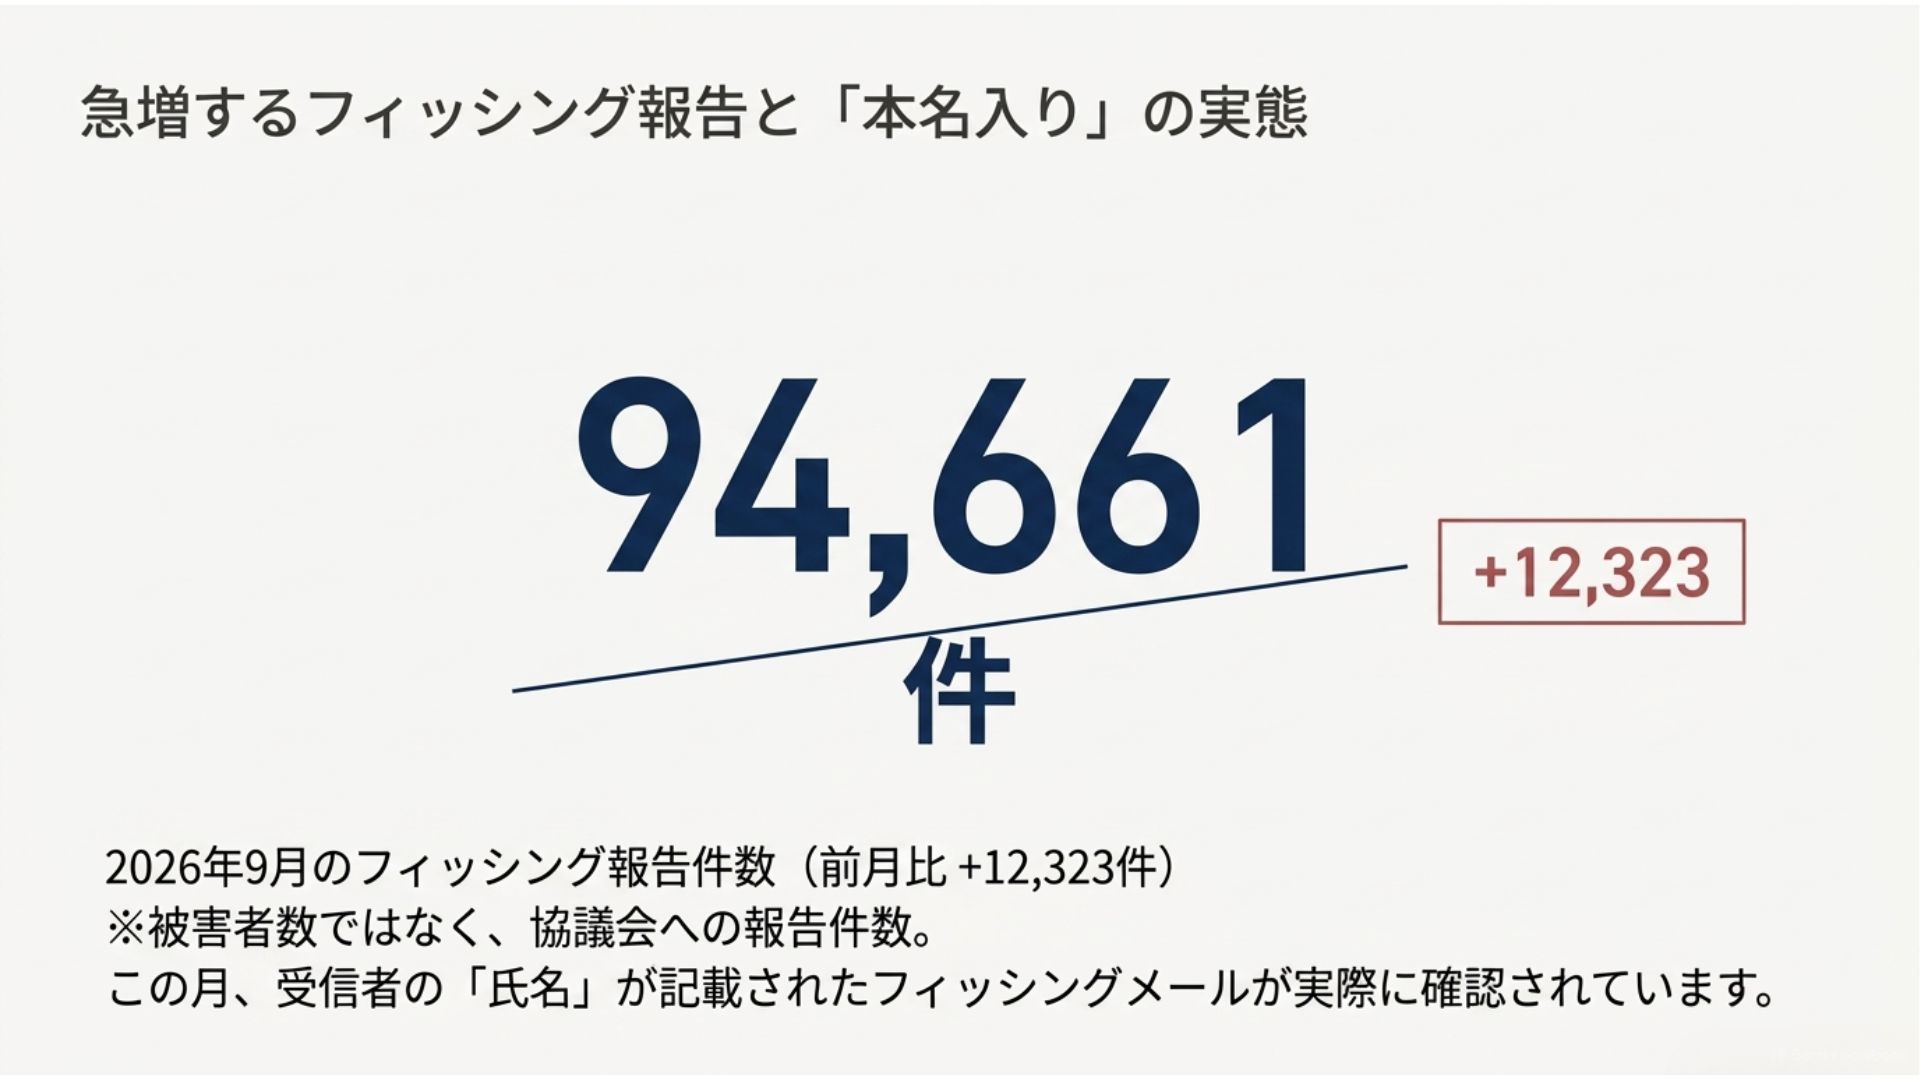
フィッシング対策協議会によると、2026年9月のフィッシング報告件数は94,661件で、前月より12,323件増加しました。これは協議会に寄せられた報告の件数であり、被害者数や金銭被害の件数ではありません。
同協議会は、この月に受信者の氏名が記載されたフィッシングメールが確認されたことも報告しています。本名入りのフィッシングメールは、実際に確認されているのです。
2.相手が氏名や住所を知る主な経路
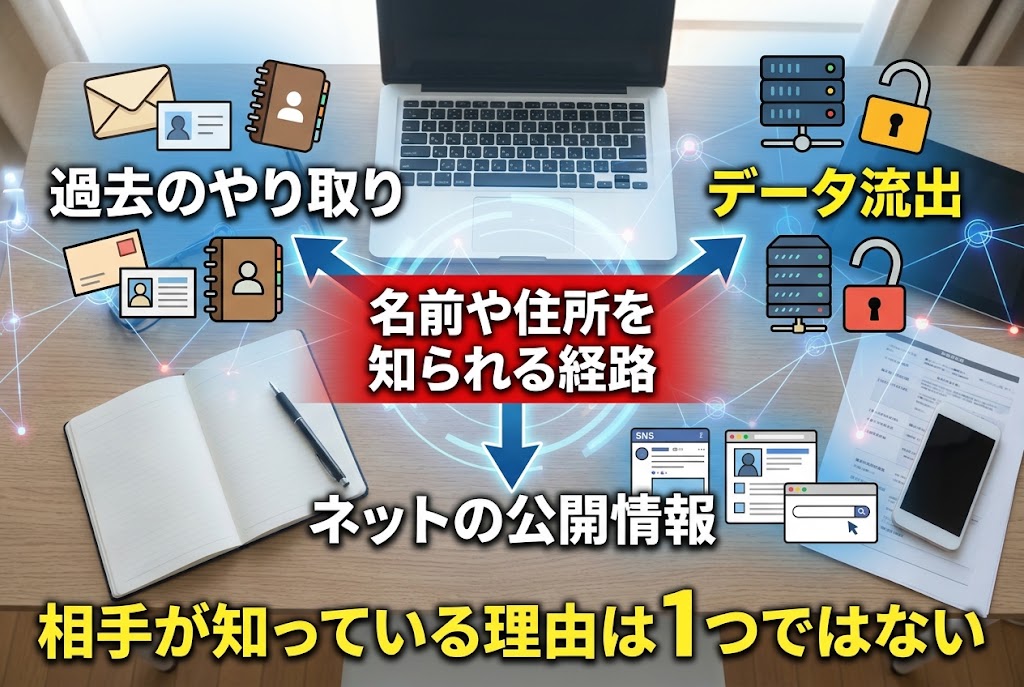
氏名や住所を正確に知っていても、正規の事業者からの連絡とは限りません。
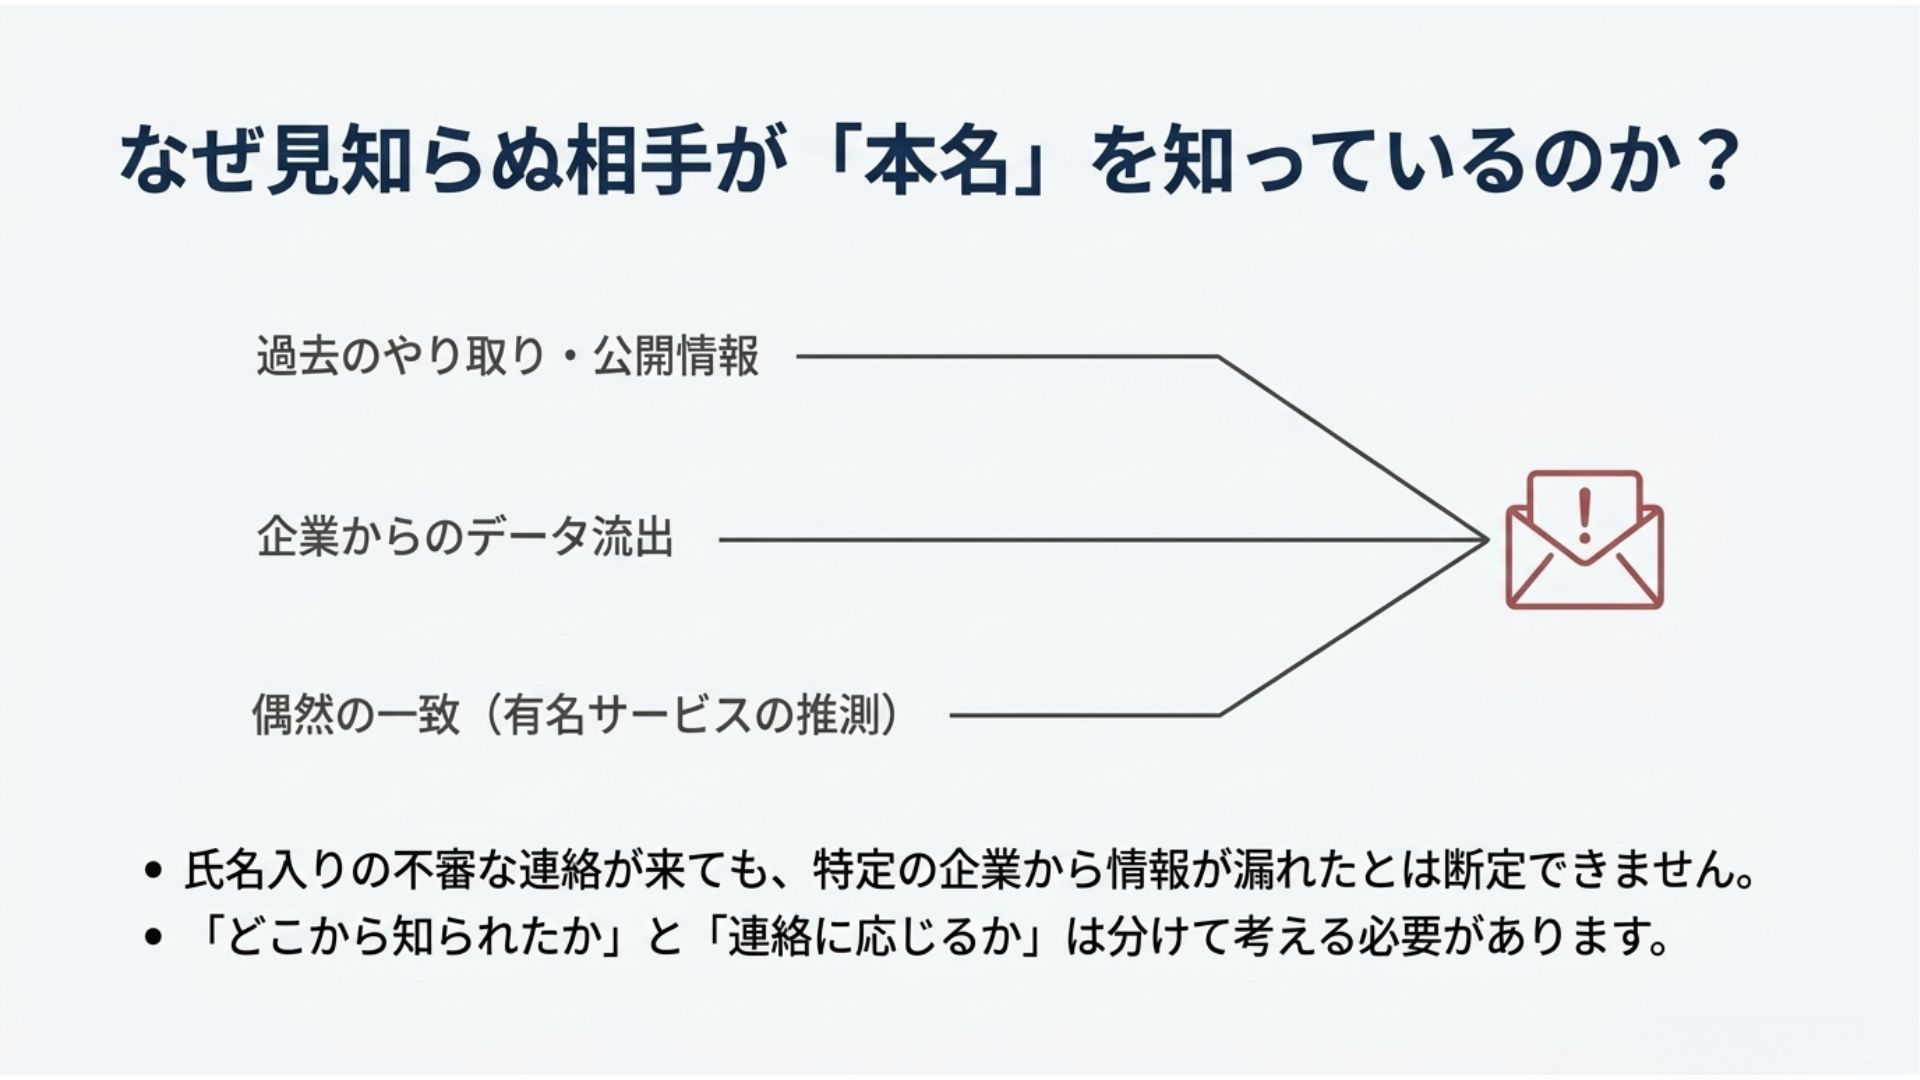
個人情報が知られる経路は一つではありません。自分で公開した情報、過去のやり取りに含まれる連絡先、企業などから流出したデータが利用される可能性があります。知人を装った連絡や、古い顧客情報を使った勧誘など、情報を手にした経緯が受け取る側には分からない場合もあるでしょう。
また、相手が利用履歴を正確に知っているとは限りません。多くの人が使っている通販サイトやカード会社の名前を挙げた結果、受信者が実際に利用しているサービスと偶然一致する場合も考えられます。
「自分が使う会社から、しかも本名で連絡が来た」という二つの条件が重なると、相手は詳しい事情を知っているように見えるかもしれません。
氏名入りの連絡は情報漏えいの証拠?
本名入りの不審なメールが届いただけでは、特定の企業から個人情報が流出したと断定できません。
フィッシング対策協議会は、2026年9月に情報漏えいの公表が相次いだと指摘しています。一方で、確認された氏名入りフィッシングメールと、個々の漏えい事故との関連性は不明としています。
「どこから知られたのだろう」と不安になるのは自然ですが、情報の入手経路を推測することと、その連絡に応じるかどうかは分けて考える必要があります。
例えば「山田太郎様。以前ご利用のサービスについて」と書かれていると、自分宛ての連絡だと感じやすいでしょう。住所や電話番号まで一致していれば、なおさらです。ただ、内容が詳しいことは、相手が信用できることの証明にはなりません。
3.名前や肩書き、不安によって信用してしまう心理
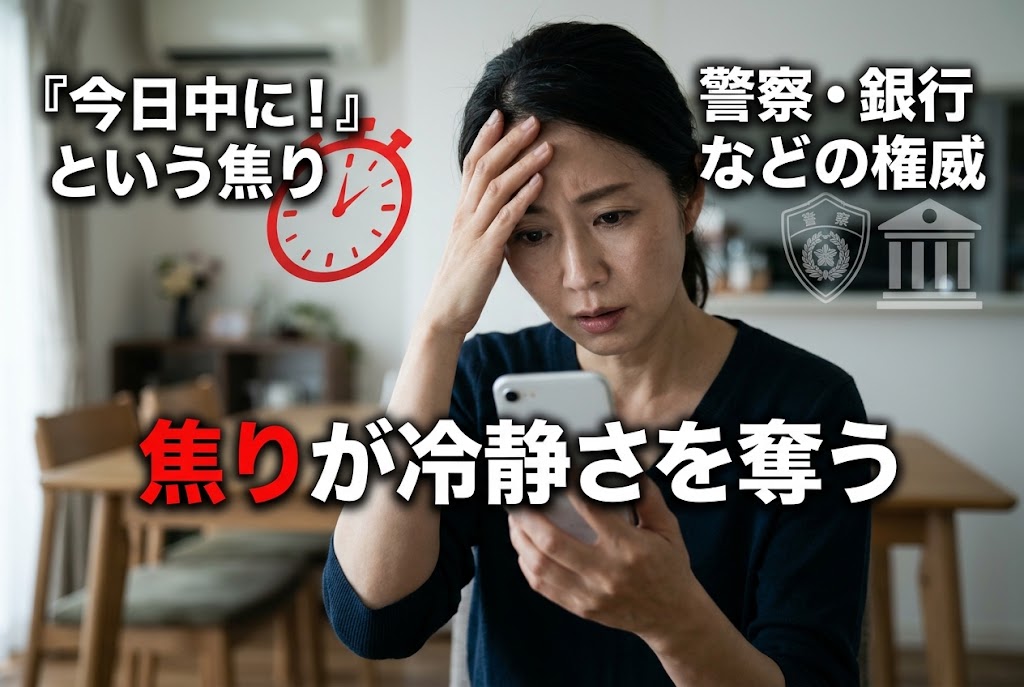
詐欺の手口には、人の信頼感や不安など、心理的な弱点を利用するものがあります。こうした手法は「ソーシャルエンジニアリング」と呼ばれます。情報処理推進機構(IPA)も、メールによる攻撃で相手への信頼を逆手に取る手口を紹介しています。
特に注意したいのは、名前を知っている相手への信頼、組織の権威、時間を急かされる焦りの三つ。
① 名前を知っている相手への信頼
人は、自分について何かを知っている相手を、まったくの他人より身近に感じることがあります。
「以前お申し込みいただいたお客様へ」と言われれば、過去の契約や手続きを思い出そうとするかもしれません。記憶と合う点が一つ見つかると、続く説明も正しいように感じることがあります。
ここで確認すべきなのは、自分の記憶との一致ではなく、相手の身元と用件です。名前を知っている理由が分からない以上、ほかの説明まで信用する根拠にはなりません。
② 金融機関や公的機関の権威
銀行、証券会社、警察などの名前には、社会的な信頼があります。正式な書式に見える文書や肩書きを示されると、「重要な連絡だから従わなければ」と感じることもあるでしょう。
例えば「あなたの口座が犯罪に使われた」「捜査に協力してほしい」と告げられれば、落ち着いて疑うのが難しくなるかもしれません。
警察庁は、警察官を装い、偽の警察手帳や逮捕状を示す「ニセ警察詐欺」に注意を呼びかけています。着信画面に実在する警察署の番号を表示させる手口もあります。
実在する組織の名前が出てきても、連絡してきた人物まで本物とは限りません。
③ お金を失う不安と時間の焦り
「今日中に確認しないと口座が停止されます」
「不正利用の疑いがあります。すぐ手続きしてください」
こうした言葉を見ると、被害を避けたい気持ちが先に立ち、指示に従おうとするかもしれません。
期限を区切られると、内容を調べたり、家族や金融機関に相談したりする余裕も失われがちです。詐欺では、安全を守るための手続きに見せかけ、情報入力や送金へ誘導する場合があります。
不安を感じたときほど、「本当に今すぐ必要な手続きなのか」「相手に急がされているだけではないか」と考えることが重要です。焦らせる言葉そのものが、警戒すべき手掛かりになります。
4.なりすましが金銭被害につながる仕組み
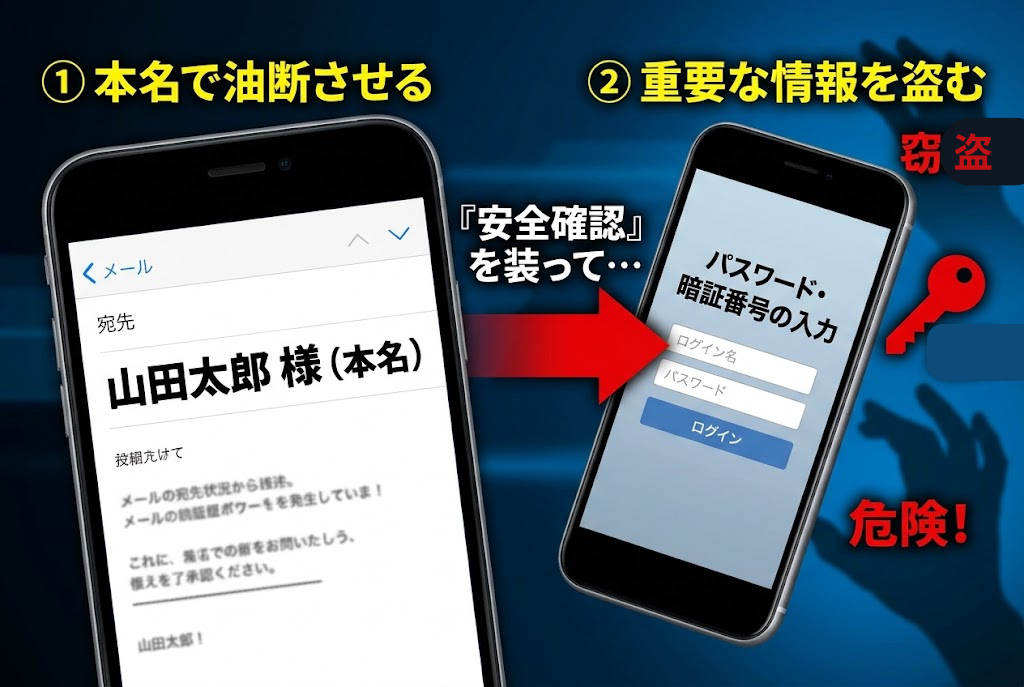
氏名や住所を知られたからといって、直ちに預金が引き出されたり、カードが不正利用されたりするわけではありません。危険なのは、すでに知られている情報を信用の材料にされ、より重要な情報やお金を渡してしまうことです。
偽の本人確認画面で情報を盗む
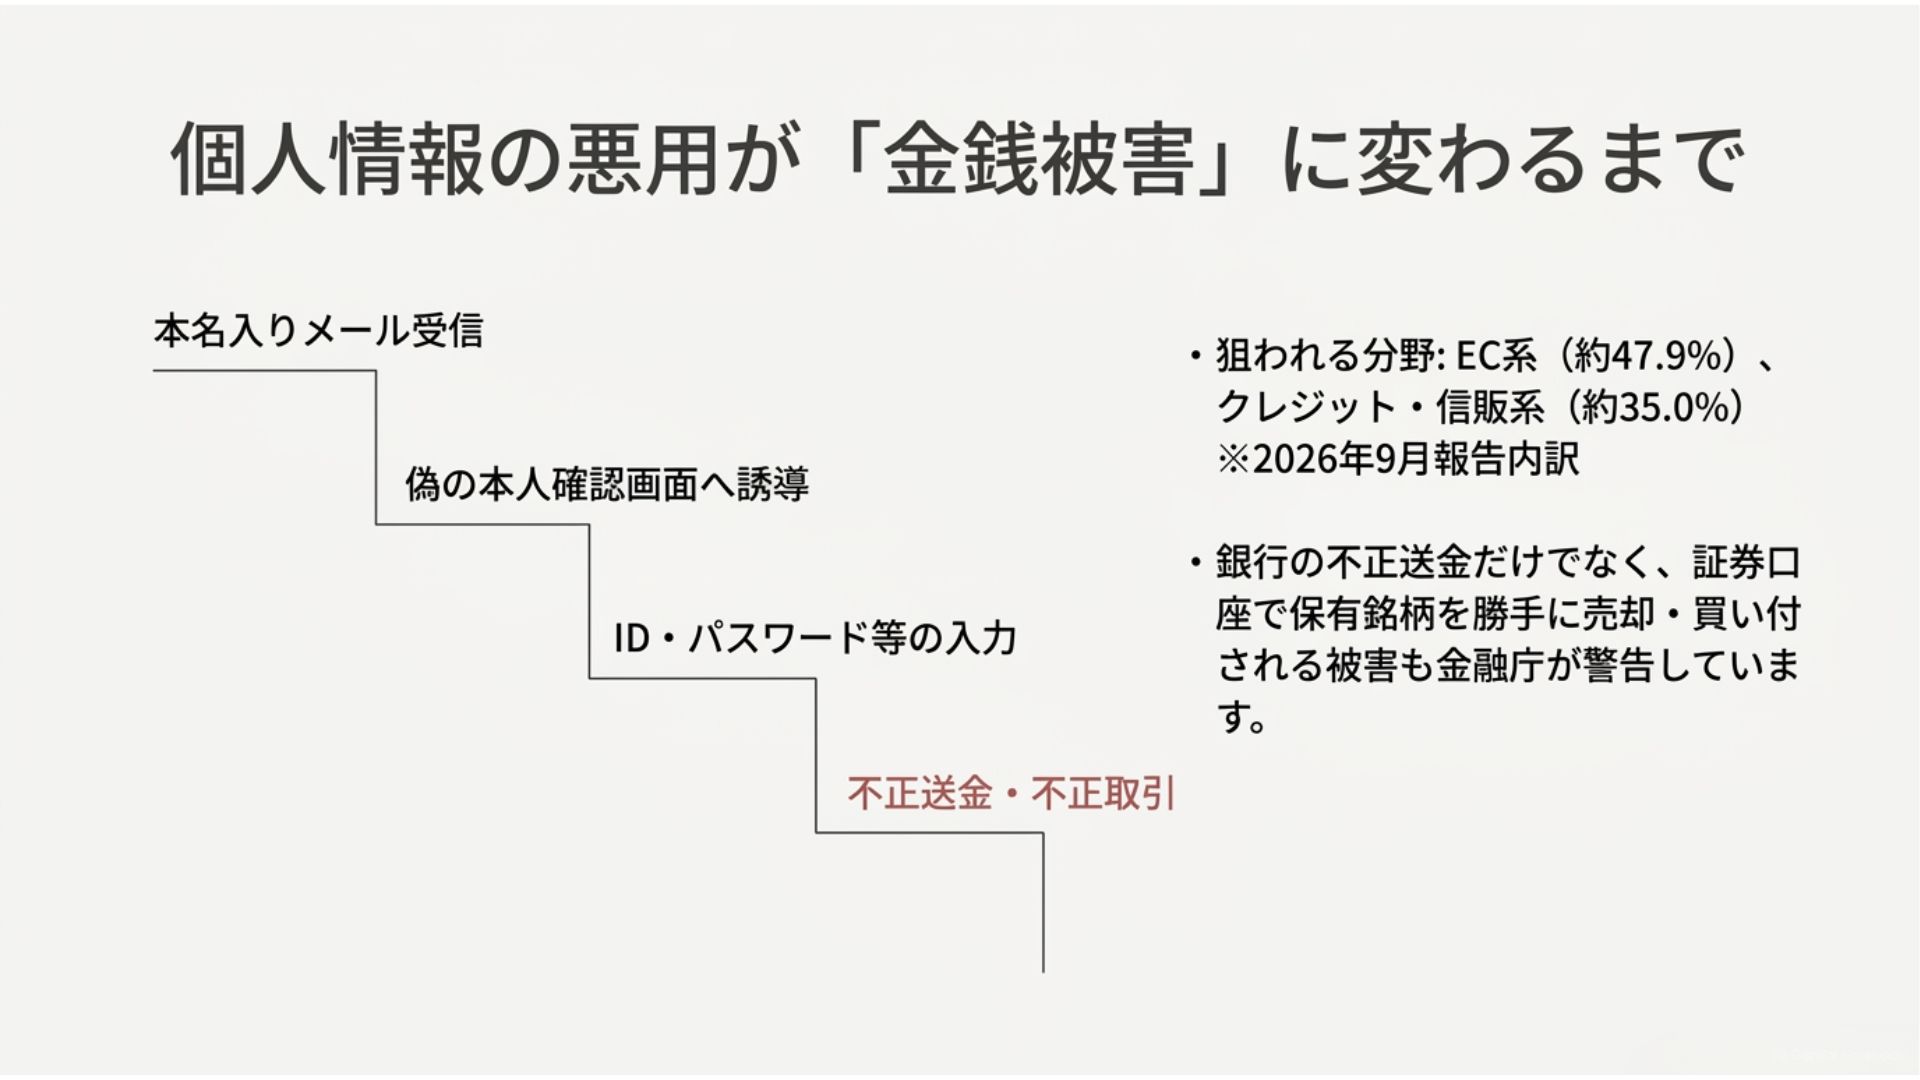
銀行を装ったメールに「山田太郎様、不正ログインが検知されました」と書かれていたとします。本文の「本人確認はこちら」を押すと、本物そっくりのログイン画面が表示されます。
そこでIDやパスワード、認証コードなどを入力すると、情報を盗まれるおそれがあります。盗まれた情報が悪用されれば、口座への不正アクセスや不正送金につながる可能性があります。
証券口座では、第三者が保有銘柄を勝手に売却し、別の銘柄を買い付ける不正取引も問題になっています。金融庁は、実在する証券会社の偽サイトを通じてログイン情報を盗む手口への注意を呼びかけています。
2026年9月のフィッシング報告では、EC系が約47.9%、クレジット・信販系が約35.0%を占めました。買い物やカード利用に関する身近な通知にも注意が必要です。ただし、これは報告件数の内訳であり、各分野で金銭被害が起こる確率ではありません。
「安全のため」と言って送金させる
メールだけでなく、電話を通じたなりすましもあります。
「口座が犯罪に使われた」「資金を保護するため別の口座に移してほしい」と告げ、振り込みを求める手口です。
詐欺の入口は本名入りのメールでも、最終的には偽サイトへの入力、電話での聞き取り、別口座への送金へ進むことがあります。最初の連絡だけでなく、その後の要求にも注意が必要です。
相手がどれだけ自分の情報を知っているかより、何を要求しているかを確認しましょう。 特に、パスワードや認証コード、急な送金の指示には、その場で応じないことが大切です。
5.不審な連絡を受けたときの確認方法
メールの文章や差出人の表示だけで、詐欺を完全に見抜くのは困難です。ロゴ、丁寧な言葉、実在する連絡先を使い、本物らしく見せる場合があるからです。
最も大切なのは、届いた連絡とは別の経路から、用件と相手を確認することです。
メールのリンクではなく、いつもの入口から確認する
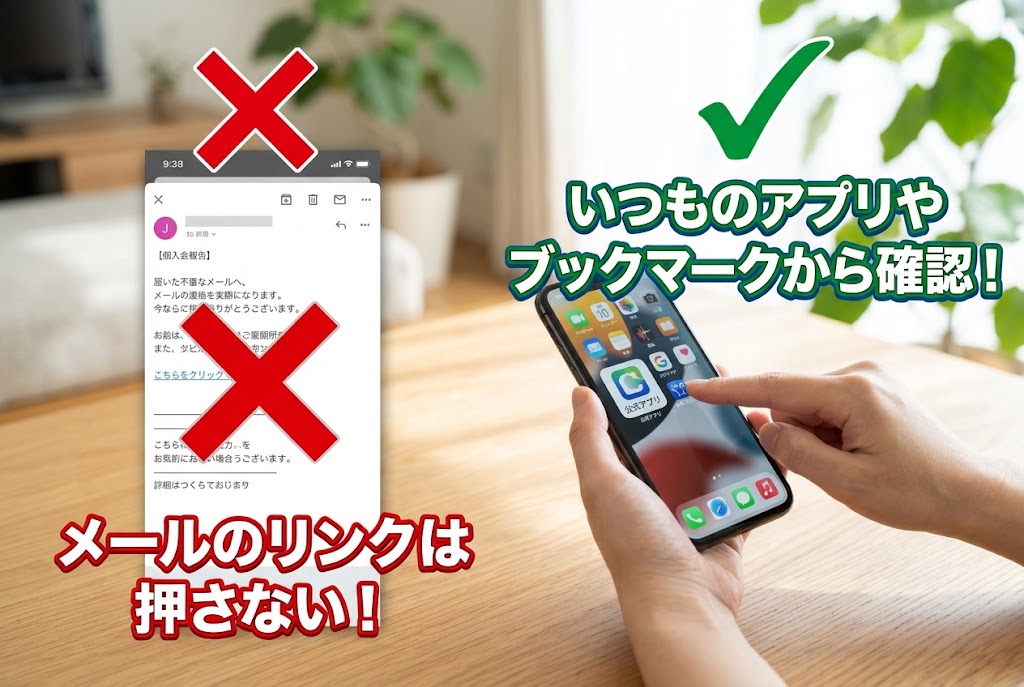
金融機関やカード会社からの通知が気になったら、本文のリンクからログインせず、普段使っている公式アプリや、自分で登録したブックマークを利用します。サービス内に同じ案内があるか確認し、分からなければ公式サイトに掲載された窓口へ問い合わせましょう。
メールに書かれた電話番号にそのまま連絡したり、着信履歴だけを頼りに折り返したりするのも避けたいところです。警察を名乗る電話でも、いったん切って公表されている代表番号などから確認できます。
認証を強化し、送金の指示は別に判断する
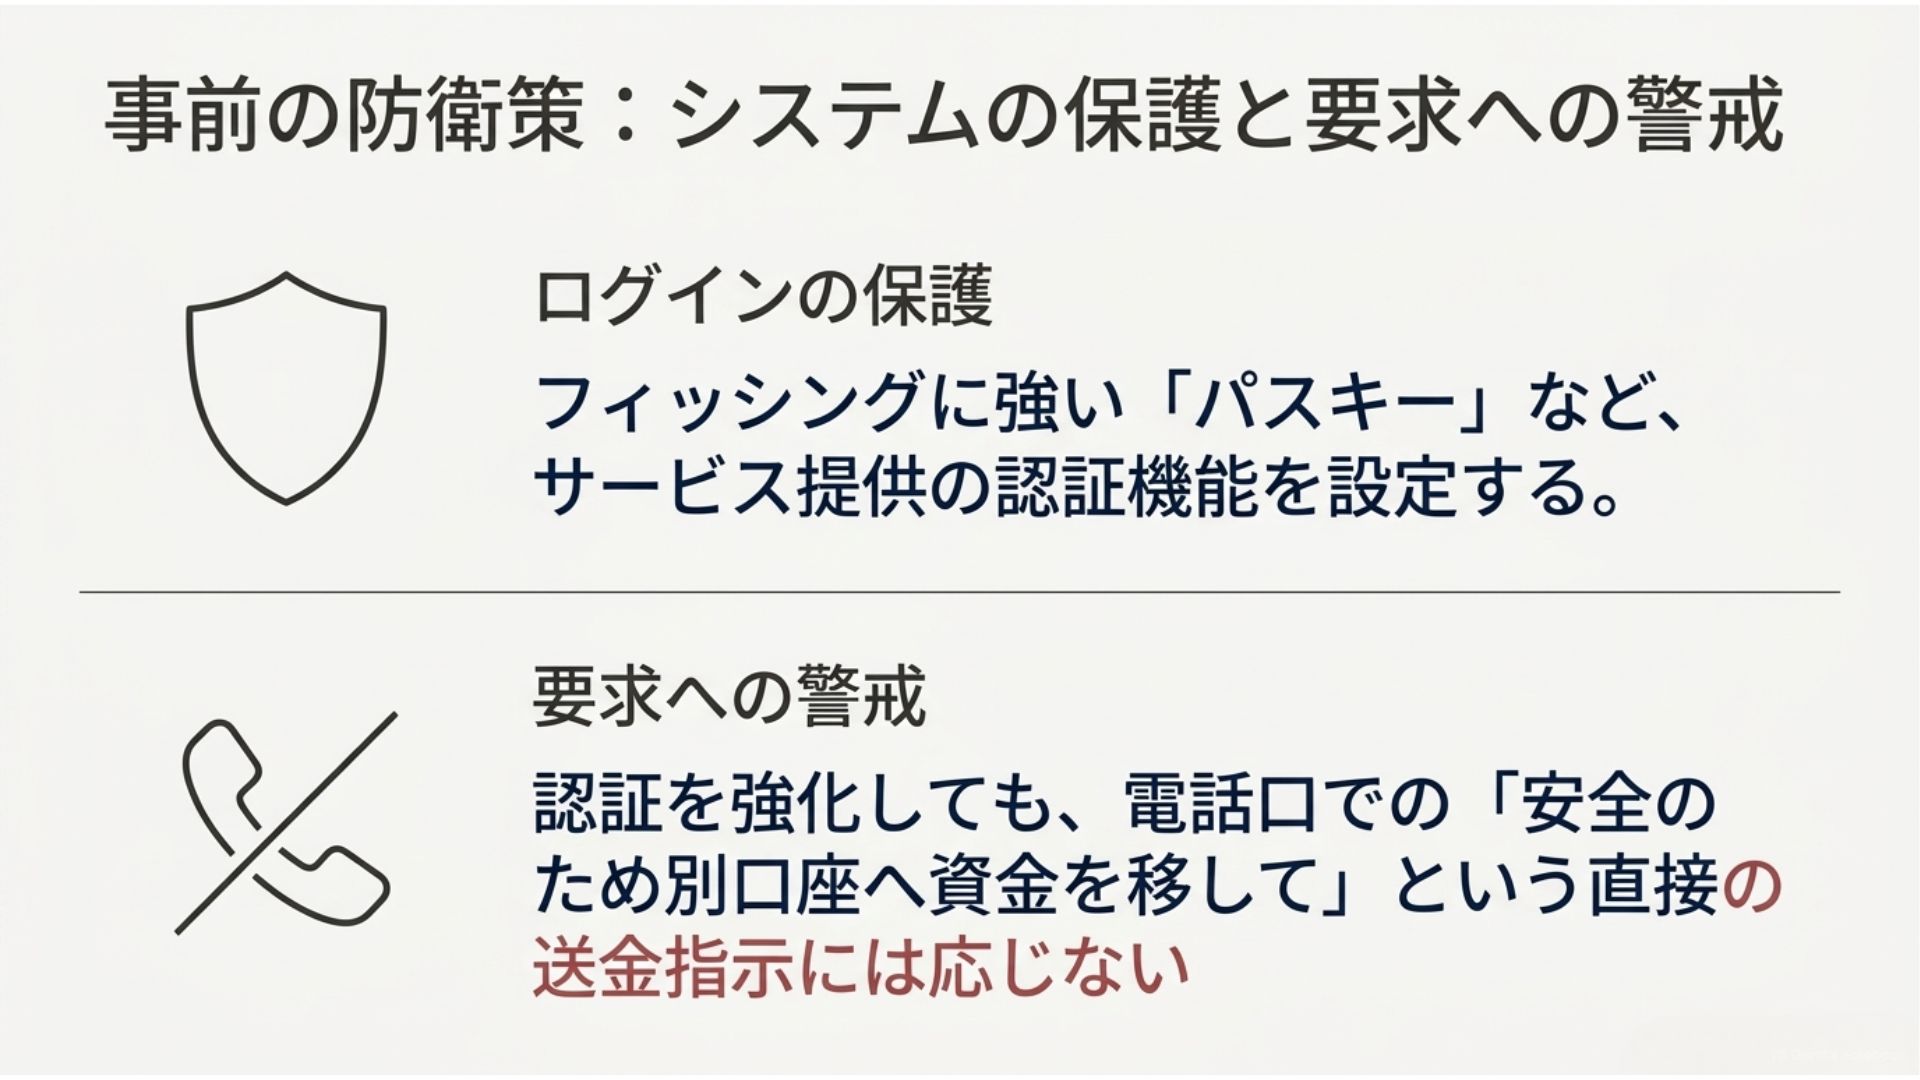
パスワードはサービスごとに使い分け、利用先が提供する認証機能を設定することも重要です。
パスキーは、正規のサービスと結び付けて認証する仕組みにより、偽サイトでのログイン情報の詐取に強い方式です。金融庁も、証券取引サービスの利用者に対し、フィッシングに耐性のあるパスキー認証などの設定を呼びかけています。
ただし、パスキーだけで電話による送金指示などの詐欺まで防げるわけではありません。
ログイン時の安全対策と、相手の要求が正当かを判断することは、分けて考える必要があります。
リンクを開いた場合と、情報を入力した場合は対応を分ける
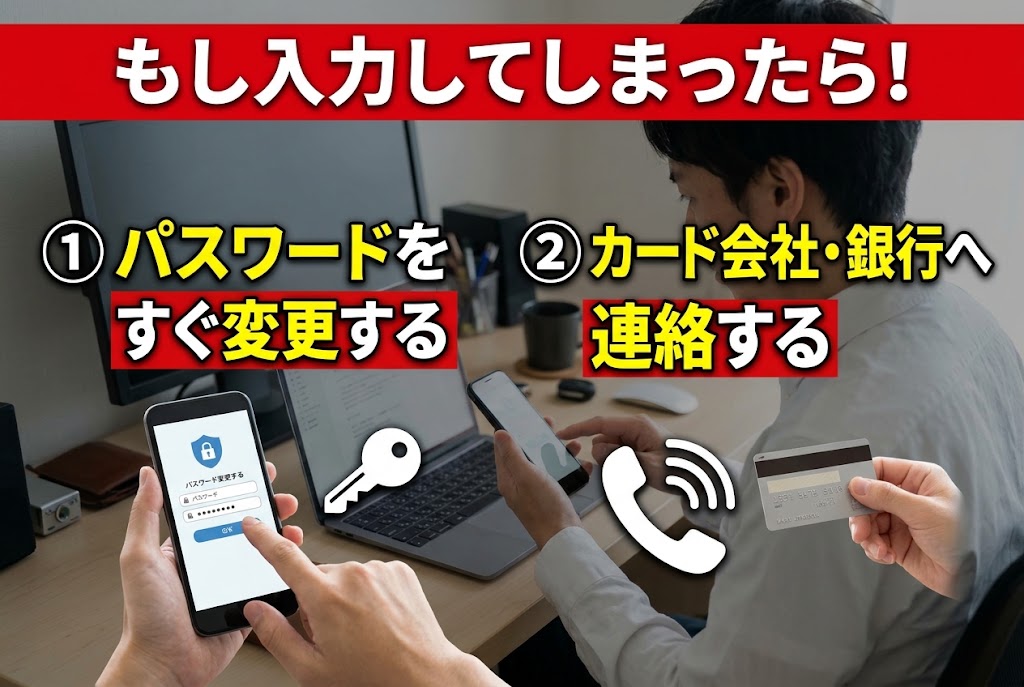
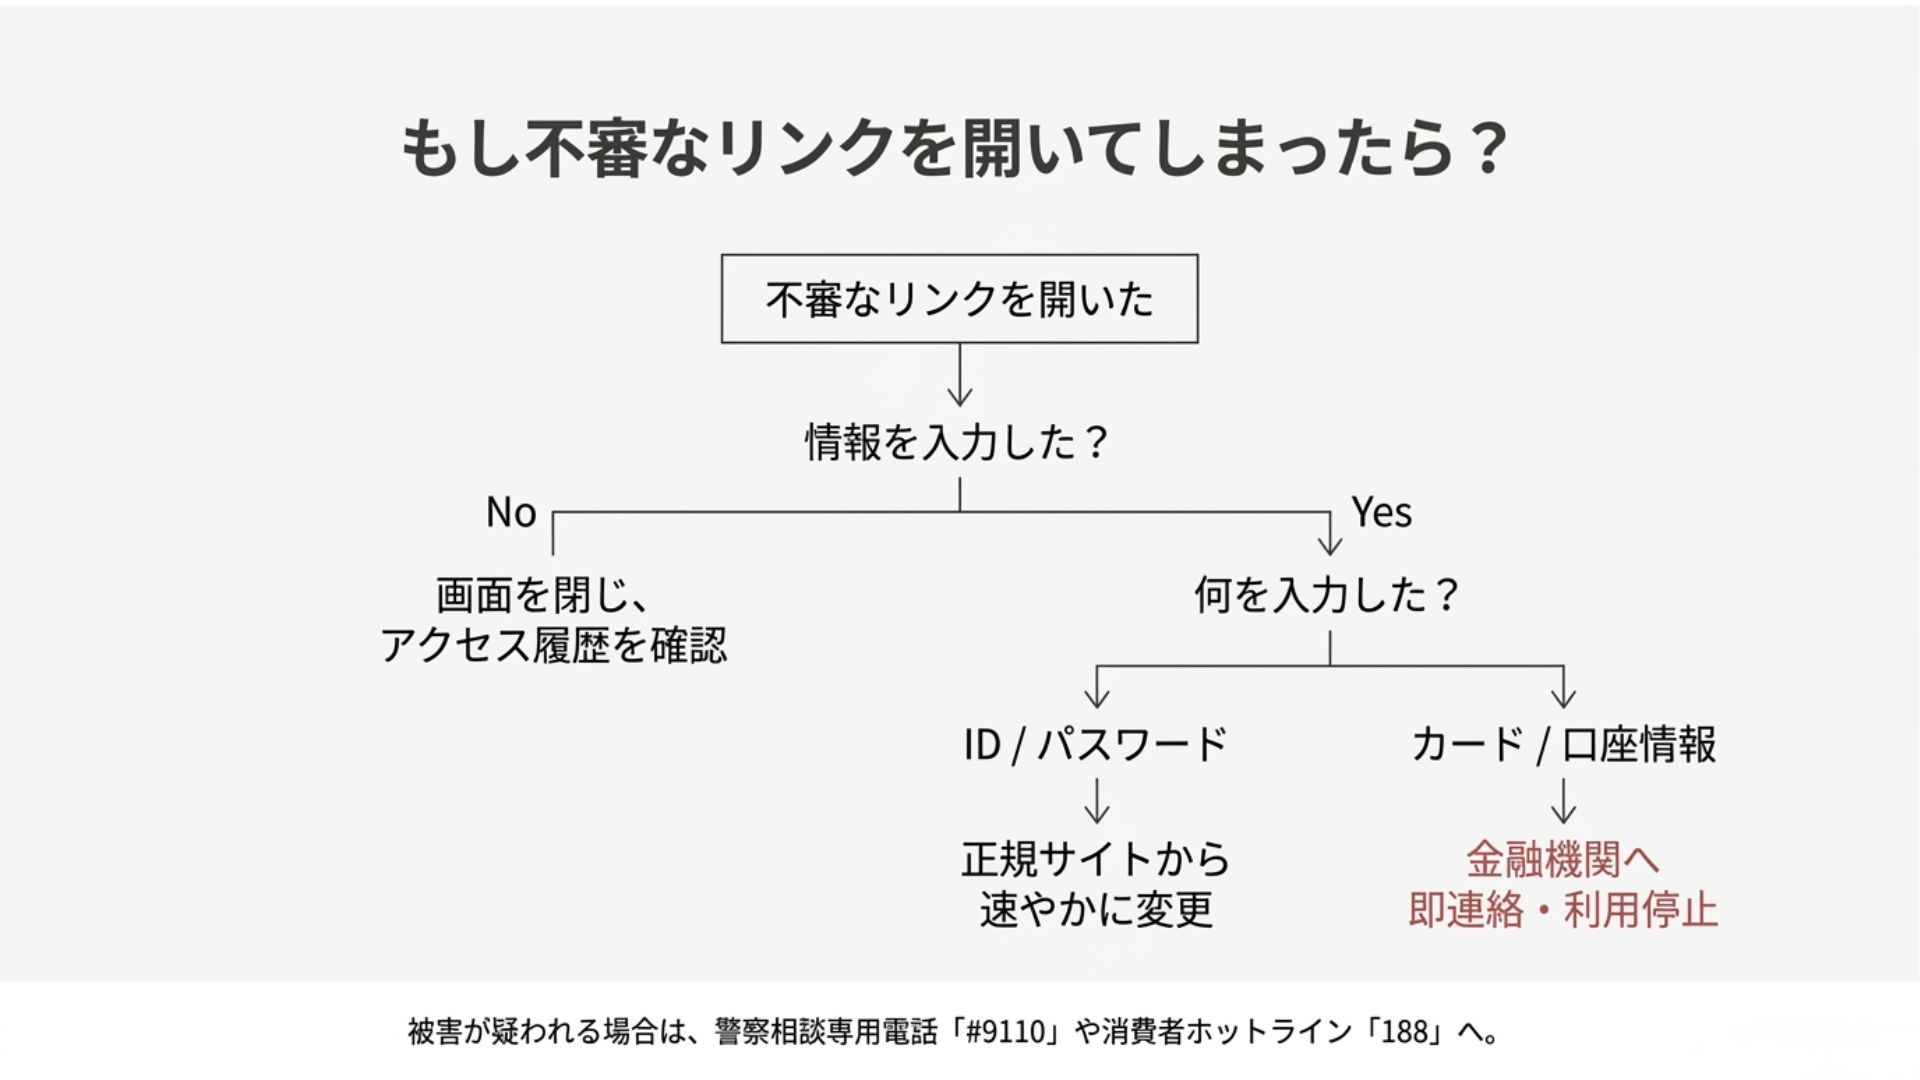
不審なリンクを開いても、情報を入力していなければ、必ず金銭被害が起きるわけではありません。画面を閉じ、サービスのアクセス履歴を確認しましょう。不審なアプリをインストールした場合は、端末の安全確認も必要です。
IDやパスワードを入力した場合は、正規のサイトやアプリから速やかに変更し、同じパスワードを利用するサービスにも対応します。カード情報や金融口座の情報を入力した場合、不審な取引がある場合は、金融機関やカード会社にすぐ連絡し、利用停止などを相談してください。
被害が疑われるときは、警察への相談も検討しましょう。警察相談専用電話「#9110」や消費者ホットライン「188」も利用できます。
相手の指示に従い続ける必要はありません。一度やり取りを止めて、自分で選んだ窓口から確認する。
その習慣が、被害の拡大を防ぐことにつながります。
まとめ|知っている情報の多さより、確認する経路が大切
本名や住所を知っている相手から連絡が届くと、信用できる相手だと思いたくなるかもしれません。金融機関や警察の名前、口座停止などの不安をあおる言葉が加われば、判断を急いでしまうこともあります。
それでも、「相手が自分を知っている」ことは、「自分が相手の正体を確認できた」ことではありません。
個人情報の具体性やメールの見た目だけで判断せず、公式アプリや自分で登録したブックマーク、公式窓口から確かめましょう。普段からのそのひと手間が、お金と個人情報を守ることにつながります。
個人情報を悪用する詐欺に関するQ&A
Q1. 本名と住所が正確なメールなら、本物ですか?
A. いいえ。氏名や住所が一致していても、正規の送信者である証明にはなりません。
メール内のリンクではなく、公式アプリや自分で登録したブックマークから用件を確認しましょう。
Q2. 本名入りの不審なメールが届いたら、個人情報が流出した証拠ですか?
A. それだけでは判断できません。
情報を知られた経路は複数考えられ、特定の企業の情報漏えいと結び付けることはできません。心当たりのあるサービスの公式発表を確認し、不審な連絡には返信しないようにしましょう。
Q3. 不審なメールのリンクを押してしまったら、どうすればいいですか?
A. まずページを閉じ、情報を入力したかどうか確認してください。
パスワードを入力した場合は正規サイトから変更し、カード情報などを入力した場合は金融機関やカード会社に相談します。不審なアプリを入れた場合には端末の安全確認も必要です。
【注意事項】
- 本記事に掲載する情報については、正確性・完全性の確保に努めておりますが、その内容を保証するものではありません。
- 本記事は、資産運用やFX取引に関する一般的な情報提供を目的としており、特定の取引手法やサービスの利用を推奨・勧誘するものではありません。
- 投資に関する最終的な判断は、お客様ご自身の責任において行っていただきますようお願いいたします。
なお、本記事の閲覧または利用により生じたいかなる損害についても、著者および株式会社アイネット証券は一切の責任を負いかねます。
著者プロフィール

Mr.X
飲食から金融まで多彩な現場を渡り歩く、猪突猛進なアイネット証券の社員。データと歴史から知恵を拾い集め、難しい投資話を「面白く、深く」紐解くことをモットーとする。